客户案例
Sentry 如何在不限制访问的情况下遏制失控的 AI 账单
Sentry 希望每个人都能尝试 AI,让大家按自己认为合适的方式使用它。几个月后,账单不断攀升,却没人能说清谁花了多少钱、用了哪些模型,以及这些模型是否合适。2026 年 7 月,Sentry 将内部 AI 使用迁移到 OpenRouter,在三周内清理了约 500 个 Anthropic 和 OpenAI 密钥,并于 8 月关闭了对这两家的直接访问。这次部署让 Sentry 在加强管控的同时,也能访问更多模型。现在,他们可以将支出追溯到具体人员或工作区,工程师也无需经过厂商审批即可尝试任何新模型。
关于 Sentry
Sentry 是数百万开发者用来发现和修复代码问题的应用监控平台。其客户采用 AI 编程工具的速度几乎领先于所有其他人,而 Sentry 的每个人也都以同样的方式工作。他们在新模型发布当天就开始试用,并构建自己的智能体,所有人都可以使用 AI。
如今,Sentry 内部所有需要模型 API 密钥的工具都通过 OpenRouter 运行,包括 Sentry 用于代码和安全审查的智能体 Warden。其客户连接的官方 Sentry MCP 服务器也是如此。
挑战
无人说得清钱花在了哪里
Daniel Griesser 在 Sentry 工作了十年,并在维也纳领导其遥测团队,由他主导了公司向 OpenRouter 的迁移。他将公司早期采用 AI 工具的方式形容为西部荒野。Sentry 在 Anthropic 和 OpenAI 都有企业账户,任何人都可以创建 API 密钥,而且没有相应的流程。这是有意为之。管理层希望大家进行尝试,而这种安排在最初几个月确实奏效。
问题始于可见性。Sentry 联合创始人 David Cramer 基于提供商自己的 API 构建了一个支出仪表板,这项工作花了几天时间,后来 Sentry 将其发布到 GitHub 上,命名为 abacus。在 Sentry 切换到企业账户类型之前,它一直运作良好。有些报告以总支出的 CSV 文件形式提供,既没有按人员或模型细分,也没有缓存命中数据。与此同时,支出仍在不断攀升。
一个案例表明,报告可能掩盖多少问题。一名工程师的使用费用达到了每天 3,000 美元,因为其编码运行框架上的一个自定义扩展在每次请求时都会破坏提示词缓存,导致本应从缓存提供的 token 按全价计费。这种情况持续了几天才被 Griesser 发现,而他之所以能发现,也只是因为这名工程师使用的是自己创建的 API 密钥。他说,如果这些用量被并入企业登录账户,就根本不会显现出来。缓存恢复正常后,这名工程师的使用费用降到了此前的一小部分。
“我们必须做出改变,因为这种情况无法持续。我们完全不知道钱花在了哪里,也不知道谁花了多少。”
第二个问题是选择。在使用 OpenRouter 之前,Sentry 的工程师只能使用来自两家提供商的少数几个模型。想使用其他模型就意味着需要审批新的供应商,而对于只想花一个下午测试开放权重模型的人来说,根本不值得启动这一流程。想尝试这些模型的工程师会使用自己的个人账户,这让相关用量完全处于 Sentry 的视野之外。
“通过其他任何提供商采用或随意试用其他任何模型,基本上都是无从谈起的。”
OpenRouter 解决方案
每个人都有密钥和预算
在选择供应商之前,Griesser 考虑过运行 LiteLLM 来管理团队访问权限。这可以实现,但 Sentry 必须自行托管和维护。为了管理全公司员工日常使用 AI 的方式,Sentry 希望找到一个无需自行运维的方案。
Griesser 在自己的工作中已经了解了 OpenRouter,加上 Cramer 支持这一转变,法律审查和审批很快就完成了。
“我们可以在 UI 中点击操作,完成所有配置,而保持系统运行的责任由别人承担。”
Zero Data Retention 是一项要求,因此 Sentry 默认启用了它,此外,还通过自带密钥(BYOK)将路由限制为仅使用自身的提供商密钥。编码运行框架和大多数工作区以这种方式使用 Sentry 现有的 Anthropic 和 OpenAI 密钥,由 OpenRouter 处理使用归属和限额。
推广于 2026 年 7 月初开始。所有人在首日就获得了访问权限,包括工程部门以外的团队,而且每个人都可以按需创建任意数量的密钥。默认情况下,每个密钥都绑定到创建它的用户。每个工作区的总限额均设为 Sentry 首席财务官批准的预算,目前没有任何工作区达到其限额。
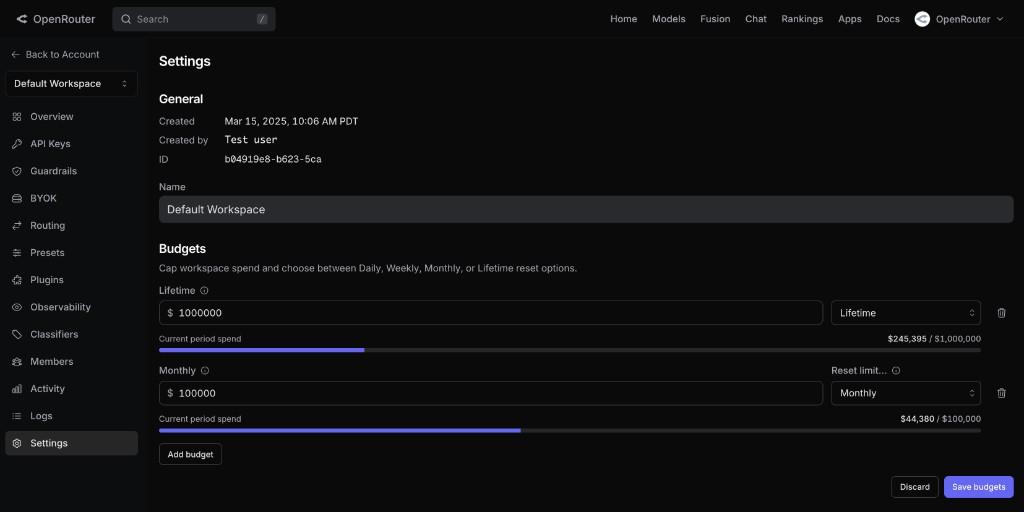
迁移工具本身很快。Griesser 表示,由于 OpenRouter 提供兼容 Anthropic 和 OpenAI 的端点,只需更改三个变量,就能继续使用工具原有的 SDK。清理工作则花了更长时间。在大约 500 个 Anthropic 和 OpenAI 密钥中,只有约 50 个每天都在使用,Sentry 必须逐一追查所有密钥。大部分追查工作由 Griesser 亲自完成,他会提前一周通知每位密钥所有者,在旧密钥停用前创建 OpenRouter 密钥。整个迁移耗时约三周,到了八月,Sentry 关闭了工程师对这两个平台的直接访问权限,因此他们无法再在那里创建密钥。
成果
现在尝试新模型只需更改配置
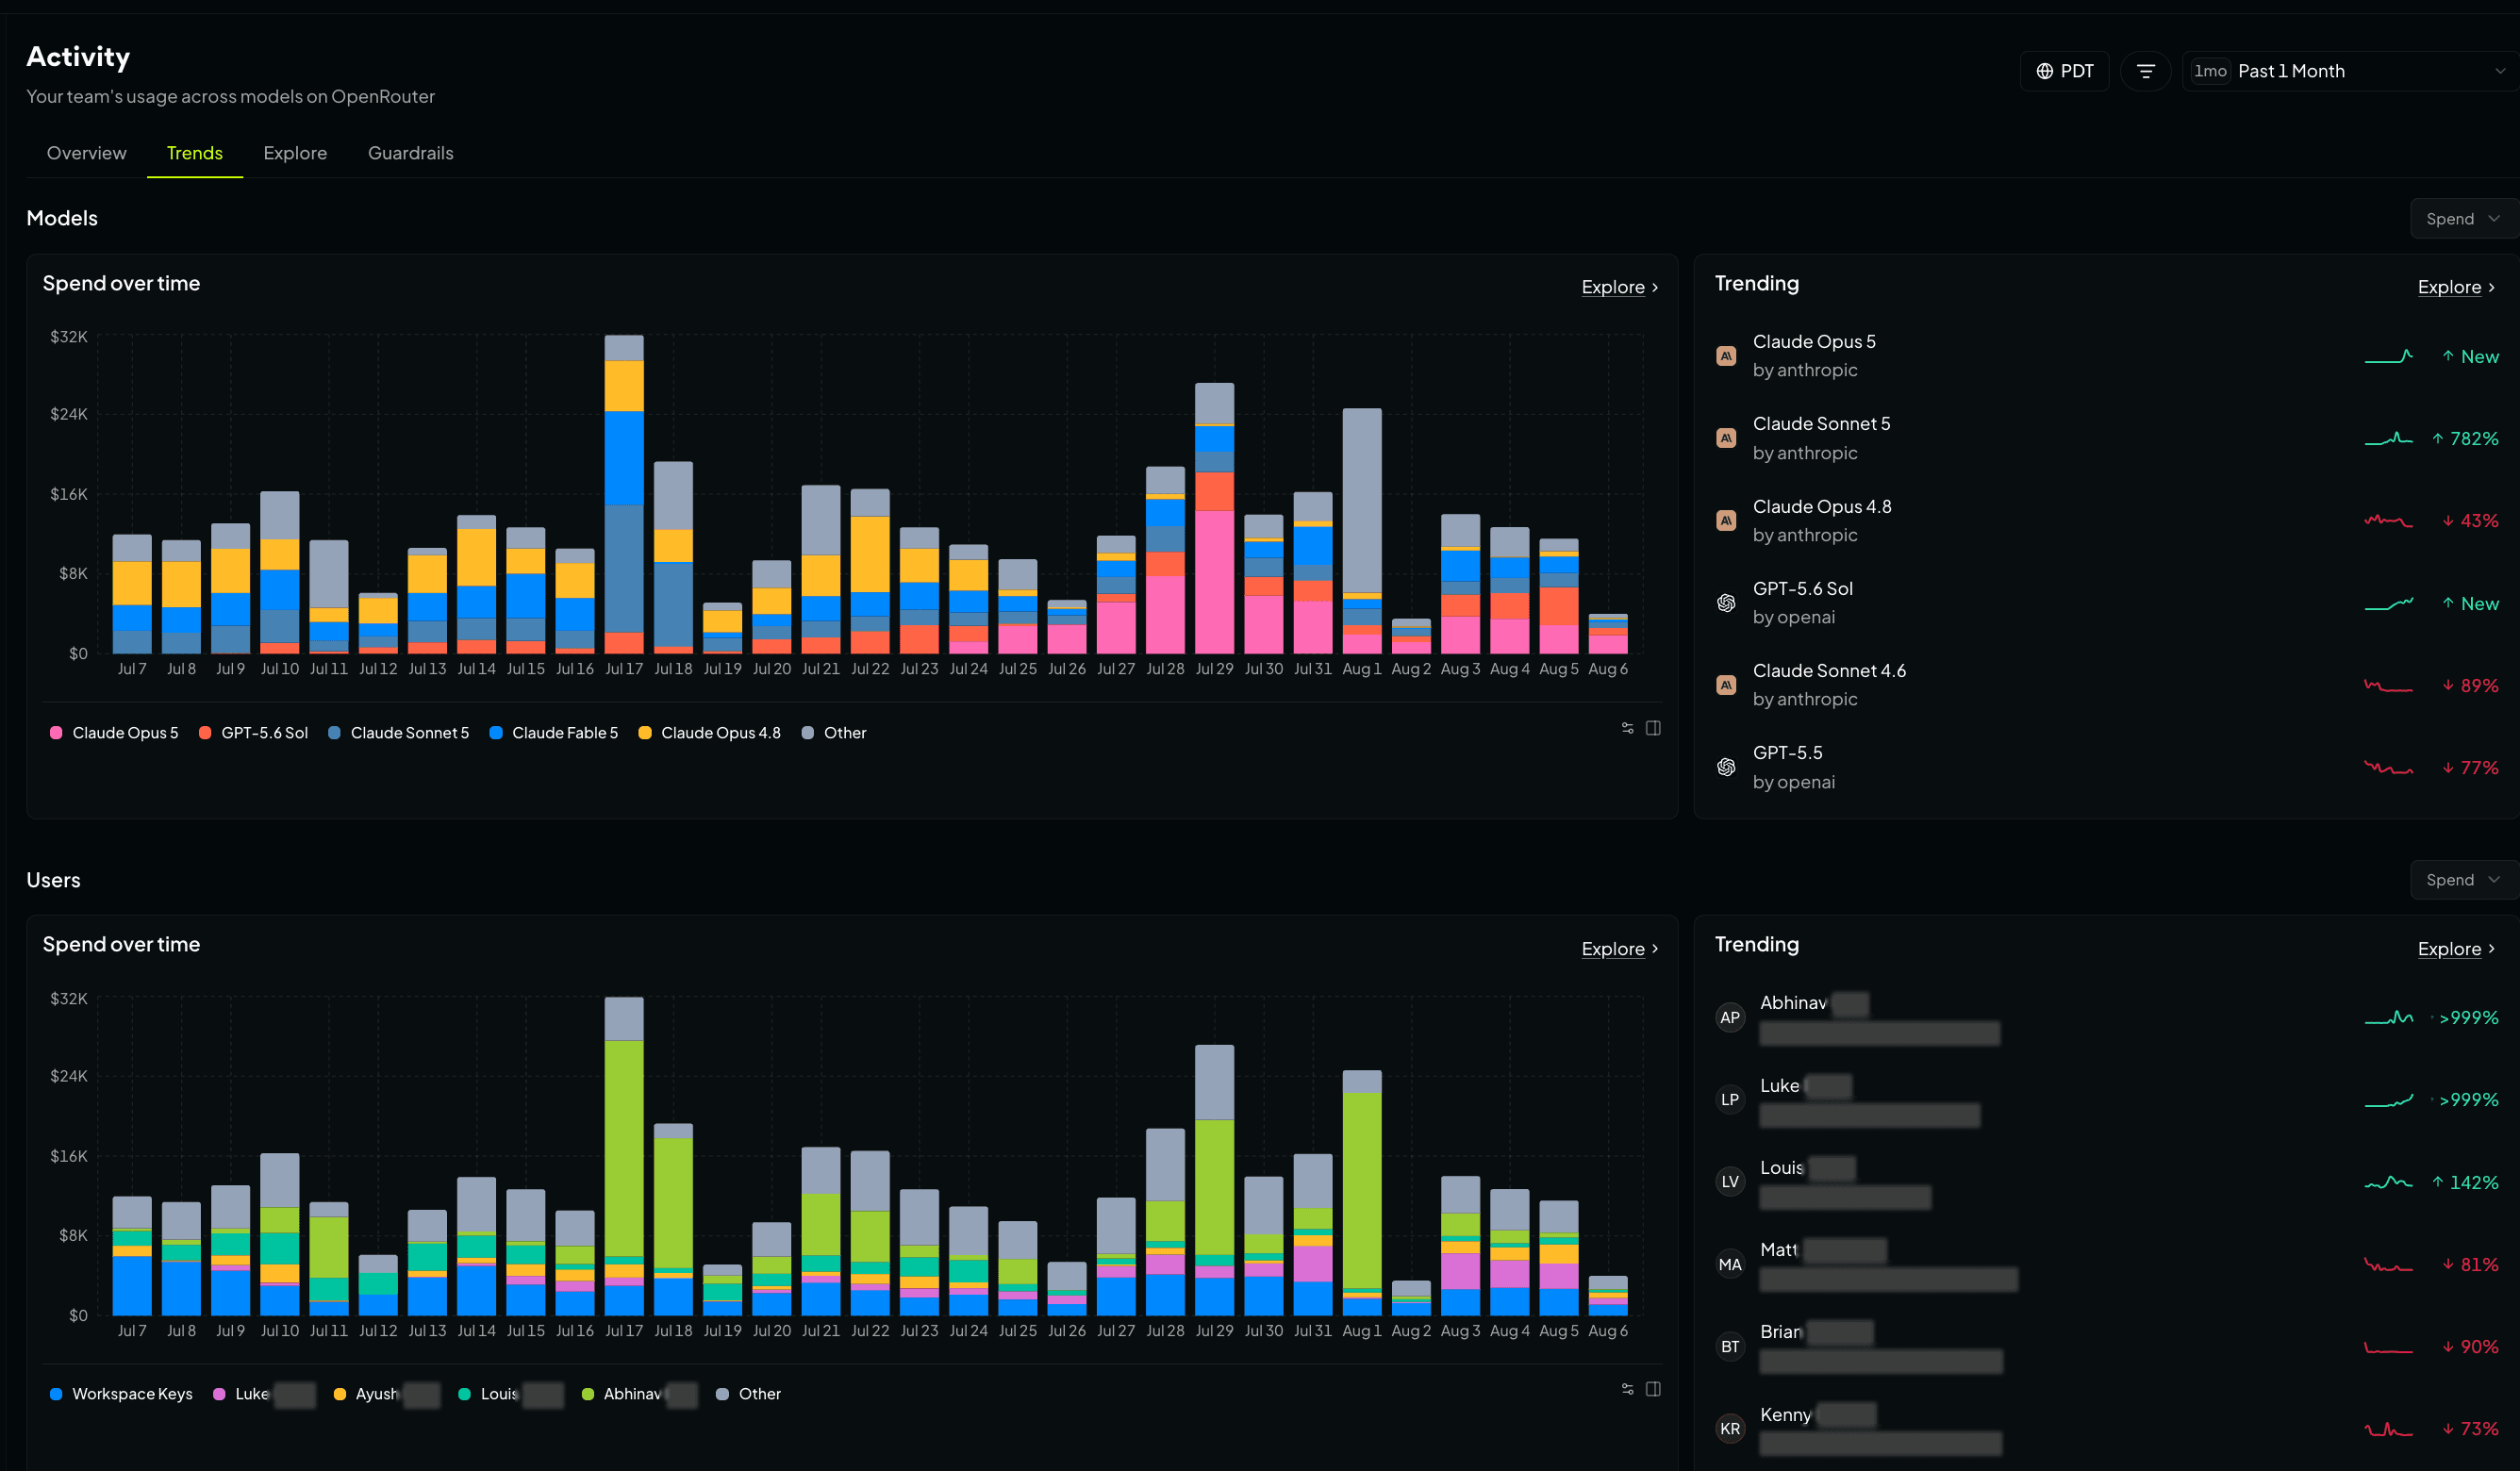
在使用 OpenRouter 的前三个月,Sentry 的账户使用了 147 个模型。该统计将每个版本视为独立模型,因此多个 Claude 和 GPT 系列出现了不止一次。当新模型发布时,例如 Grok 或 Gemini 3.7 的新版本,工程师只需将密钥指向该模型并运行评估。
“过去,让新模型获批需要一些时间。现在这已不再是问题。”
在 七月发布的一篇 X 帖子中,Cramer 写道,Sentry 使用 Warden 和 Junior 的评估套件对 Grok 4.5 进行了基准测试,结果表明,考虑到其价格和延迟,它的表现良好。在该账户中,Grok 4.5 成为支出最高的模型之一。
前沿模型仍占 Sentry 使用量的大部分。开放权重模型约占 token 用量的 12%,其中大部分来自 Kimi K2.6,用于运行 Sentry 内部工具的评估套件,包括 Warden。
“大家确实尝试了开放权重模型,并且在某些用例中正在使用它们,因为对于他们需要模型完成的任务,这些模型的成本效益更高。”
GPT-5.6 Luna 是 Sentry 官方 MCP 服务器等高流量工具的默认模型,它承担了该账户 30.8% 的 token 用量,仅占模型支出的 5.2%。
团队自带工具
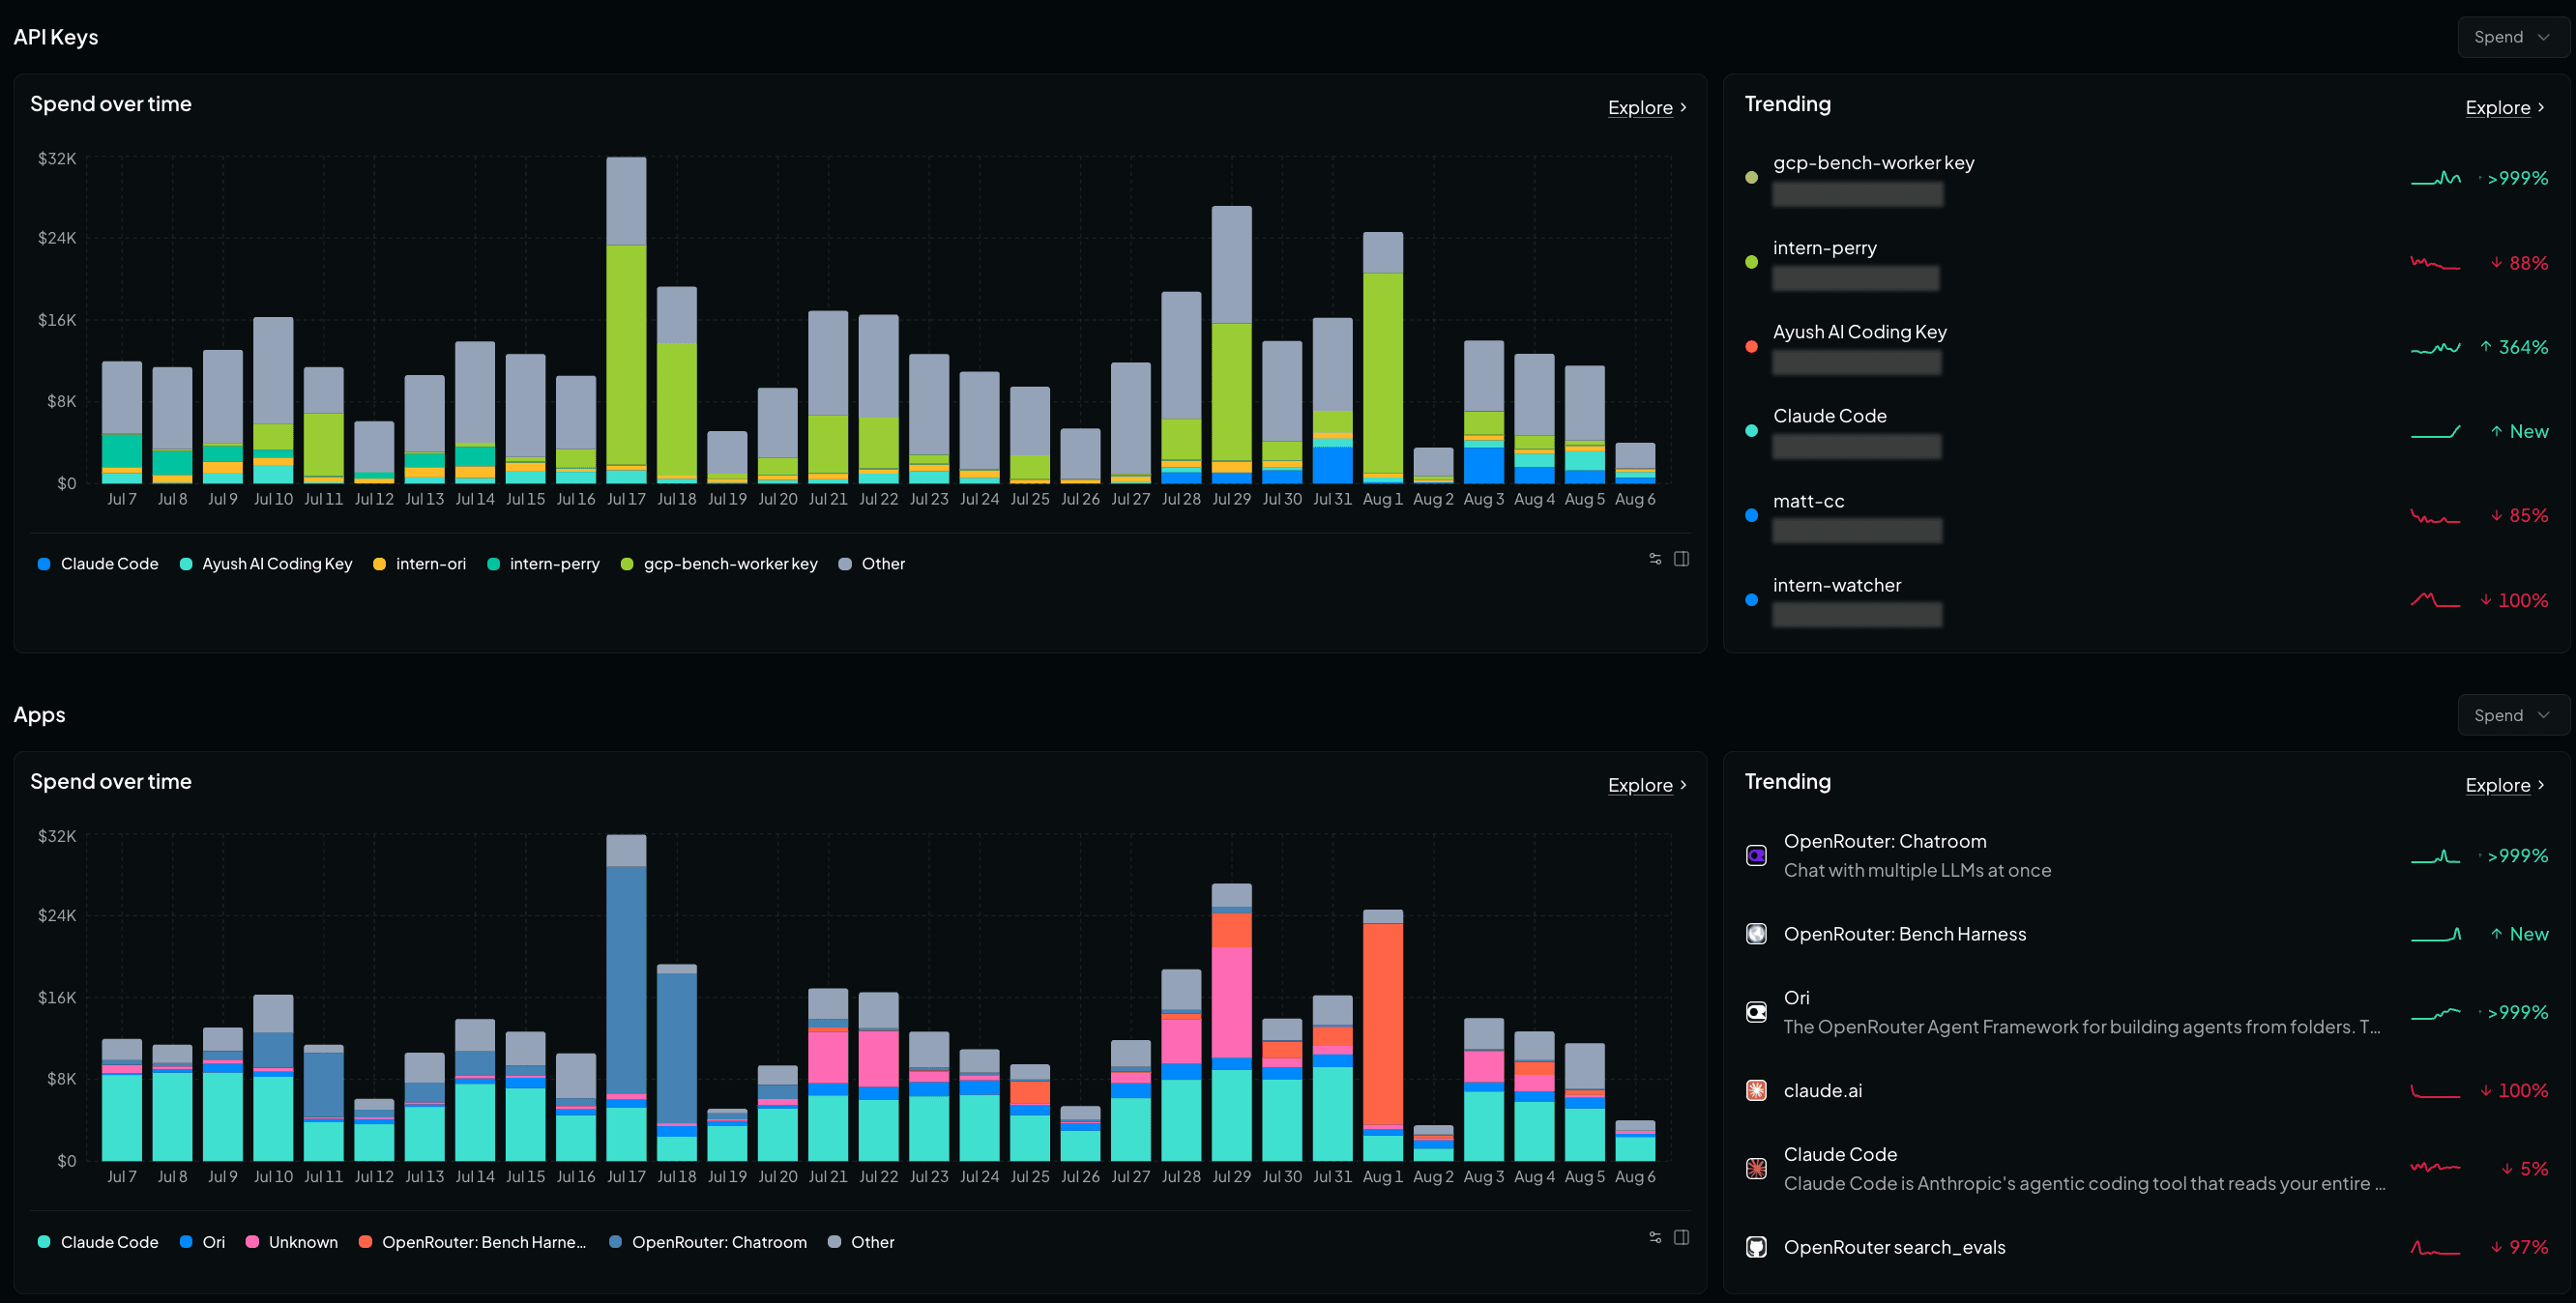
按 token 用量计算,Sentry 账户上使用量第二大的编程工具是 Pi,这是 Earendil 推出的极简开源终端智能体,用量几乎与 Claude Code 持平。紧随其后的是 OpenCode、Codex、Cursor,以及 Sentry 工程师自行构建的众多长尾智能体,它们都在同一个账户上运行。
“如果您使用自己的智能体运行框架,或自行构建智能体,这种体验非常好。您只需一个密钥,就能配置想要使用的模型。”
如今已有 113 人拥有账户,而且不局限于工程团队。Sentry 营销副总裁 Rahul Chhabria, 构建了一个生产服务 来运营 Sentry 的初创企业计划,该服务现已在 OpenRouter 上运行。支持团队也在同一个账户上构建了自己的评估。总共有 45+ 个应用通过该账户发送流量。
每个请求都有归属人
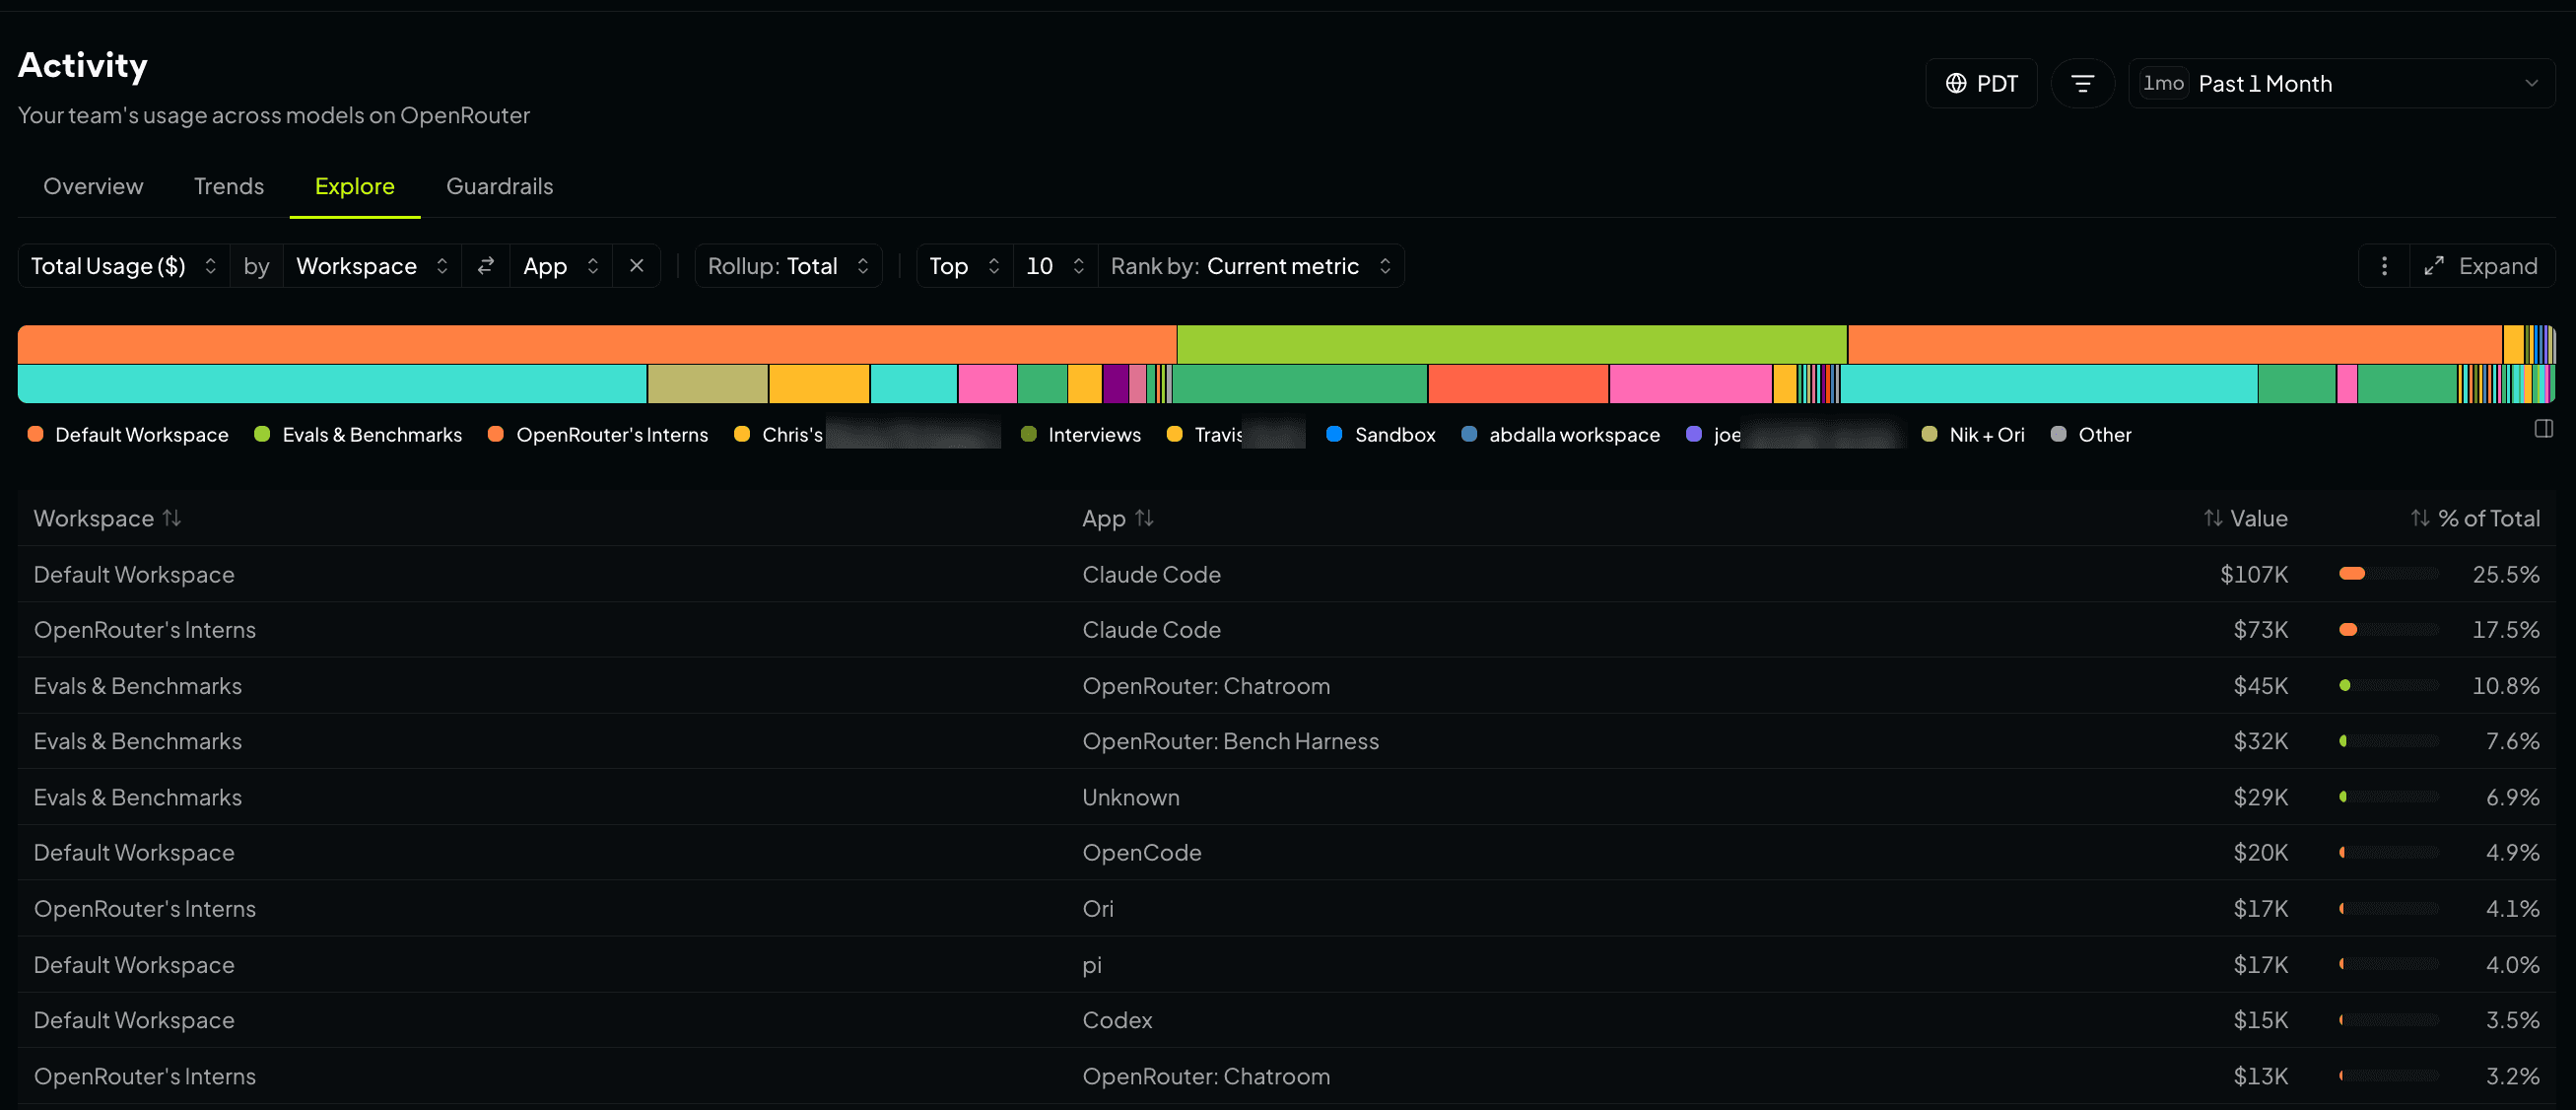
Griesser 表示,迁移到 OpenRouter 并未改变 Sentry 的支出规模。由于密钥绑定到用户或工作区,每个请求都关联到归属人和模型,通常也关联到发送该请求的工具。任何工程师都可以点击自己的用户名查看支出。
仪表板显现异常支出
Griesser 大约每两周浏览一次仪表板。九月下旬,他发现 Sentry 的 Tools 工作区中某个密钥产生了 $8,000 的用量费用。该密钥的所有者设置有误。一名工程师为他人负责的工具创建了这个密钥。Griesser 将其重命名,并转为工作区密钥。密钥可以在工作区之间转移,也可以从个人转移到工作区,而无需重新生成令牌,因此无需重新部署任何内容。
Sentry 现在在默认工作区中为每人设置 $1,500 的每周预算,每个工作区也都有各自的上限。这些限制是防止异常支出的护栏。当密钥达到上限时,就会停止使用。随后,要么使用者询问原因,要么系统触发通知,问题便会被上报。
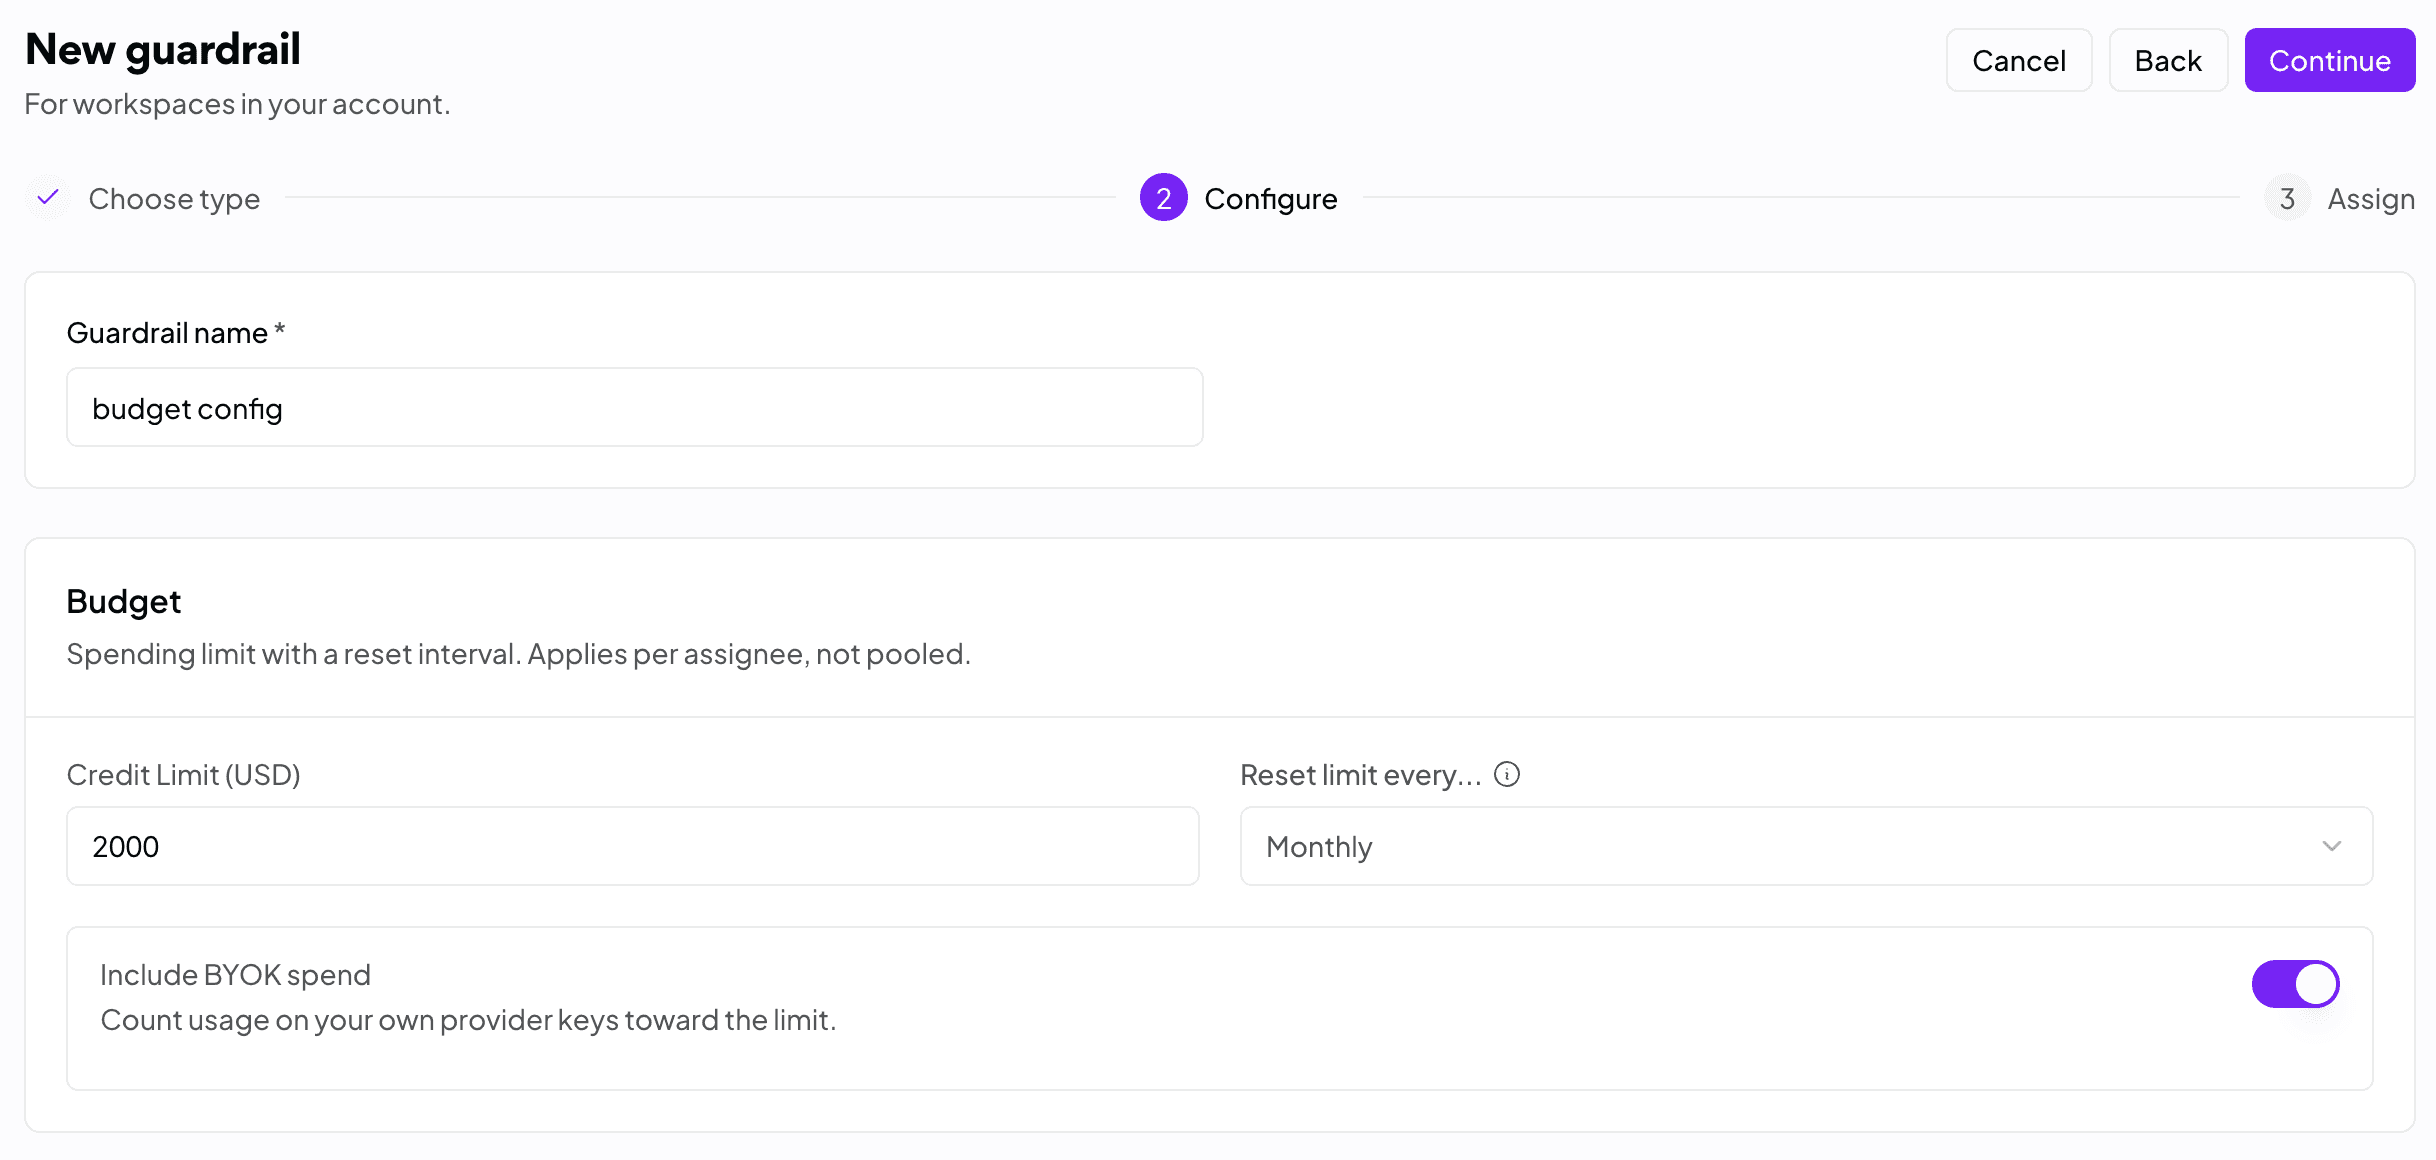
“以前,某个工程师或用户很容易就让我们的整体 AI 账单暴涨,因为没有管控,没有护栏,也没有兜底机制。”
管理层不再为意外账单提心吊胆
对 Sentry 的工程管理层来说,这些限制为意外账单设定了上限。当被问及会对正在考虑采取同样做法的其他工程负责人说些什么时,Griesser 的回答很简短。
“采用它,不必再犹豫。它解决的正是那些您实在不想花时间处理的问题。”
更多客户案例
Prime Intellect
Prime Intellect 在 OpenRouter 上实现了 100 倍增长,并将每 token 成本降低了 60%
Prime Intellect 在 OpenRouter 上的每月 token 用量从 110 亿增长至超过 1 万亿,同时每个 token 的综合成本下降了约 60%。
阅读故事Descript
Descript 如何让新模型接入不再占用工程排期
Descript 通过一次 OpenRouter 集成运行来自四家开发商的 13 个模型。他们如何将新模型评估时间从一周缩短到几个小时。
阅读故事Pax Historia
从大学宿舍到 2000 万轮游戏:Pax Historia 的架空历史游戏
两名大学新生如何打造出有史以来用户留存率最高的 AI 游戏之一——每日 3.5 万名玩家,仅上个月就通过 OpenRouter 发出了 487 万次请求。
阅读故事