導入事例
Sentry がアクセスを制限せずに AI コストの暴走を抑えた方法
Sentry は、全員が AI を試し、それぞれが適切だと思う方法で活用できるようにしたいと考えていました。数か月後には請求額が増加していましたが、誰がどのモデルにいくら使っているのか、またそのモデルが適切なのかを誰も把握できていませんでした。2026 年 7 月、Sentry は社内の AI 利用を OpenRouter に移行し、三週間で約 500 個の Anthropic と OpenAI のキーを整理し、8 月には両社への直接アクセスを停止しました。この導入により、Sentry は管理の強化と利用可能なモデルの拡大を同時に実現しました。現在では、支出を利用者やワークスペースまで追跡でき、エンジニアはベンダーの承認なしで新しいモデルを試せます。
Sentry について
Sentry は、何百万人もの開発者がコードの不具合の発見と修正に利用しているアプリケーション監視プラットフォームです。その顧客はほとんど誰よりも早く AI コーディングツールを導入し、Sentry の全員も同じように取り組んでいます。新しいモデルをリリース当日に試し、独自のエージェントを構築し、誰もが AI を利用できます。
現在、モデルの APIキーを必要とする Sentry の社内ツールはすべて OpenRouter を経由しており、コードとセキュリティのレビューを行う Sentry のエージェント Warden も含まれます。顧客が接続する公式の Sentry MCP サーバーも同様です。
課題
支出の行き先を誰も把握できていませんでした
Sentry に十年間在籍し、ウィーンからテレメトリーチームを率いる Daniel Griesser 氏が、同社の OpenRouter への移行を主導しました。同氏は、同社の初期の AI ツール活用を無法地帯だったと表現しています。Sentry は Anthropic と OpenAI のエンタープライズアカウントを保有しており、誰でも APIキーを作成でき、そのための手続きもありませんでした。それは意図的なものでした。経営陣は社員に実験してほしいと考えており、数か月間はその体制でうまくいっていました。
問題は可視性から始まりました。Sentry の共同創業者 David Cramer 氏は、プロバイダー独自の API を利用して数日かけて支出ダッシュボードを構築し、Sentry は後にそれを GitHub で abacusとして公開しました。Sentry がエンタープライズ向けのアカウント種別に移行するまでは、それで対応できていました。一部のレポートは支出総額の CSV として届き、個人別やモデル別の内訳も、キャッシュヒットに関するデータもありませんでした。その間も支出は増え続けていました。
レポートからどれほど多くのことが見えなくなるかを示す事例がありました。あるエンジニアのコーディングハーネスに組み込まれたカスタム拡張機能が、リクエストのたびにプロンプトキャッシュを無効にしていたため、キャッシュから提供されるはずのトークンに通常料金が課金され、そのエンジニアの利用額は一日 $3,000 に達しました。Griesser 氏が気づくまで数日間その状態が続き、発見できたのも、そのエンジニアが自分で作成した APIキーを使っていたからでした。同氏によれば、エンタープライズのログインにまとめられていれば、同じ利用状況が表面化することは決してなかったはずです。キャッシュが再び機能すると、そのエンジニアの利用額は元の何分の一かにまで減りました。
「持続可能な状態ではなかったので、何かを変える必要がありました。お金がどこに流れ、誰が何にいくら使っているのか、まったく把握できていませんでした。」
二つ目の問題は選択肢でした。OpenRouter 導入前、Sentry のエンジニアが利用できるのは、二社のプロバイダーが提供する少数のモデルでした。それ以外を利用するには新たなベンダー承認が必要で、午後のひとときを使ってオープンウェイトモデルを試したいだけの人にとって、その手続きを始める価値はありませんでした。それらのモデルを試したいエンジニアは個人アカウントを使っていたため、その利用状況は Sentry が把握できる範囲の外にありました。
「別のプロバイダー経由で別のモデルを採用したり、気軽に試したりすることは、基本的に検討の余地すらありませんでした。」
OpenRouter のソリューション
全員にキーと予算を
ベンダーを選ぶ前に、Griesser はチームのアクセスを管理するために LiteLLM を運用することを検討しました。実現は可能でしたが、Sentry がホスティングと保守を担う必要がありました。社内のメンバーによる日々の AI 利用を管理するために、Sentry は自社で運用する必要のないものを求めていました。
Griesser は自身の仕事を通じてすでに OpenRouter を知っており、Cramer も移行を後押ししたため、法務審査と承認は迅速に進みました。
「UI ですべてをクリックして設定でき、稼働を維持する責任は別の誰かが担ってくれます。」
Zero Data Retention が要件だったため、Sentry はこれをデフォルトで有効にし、それ以外のルーティングも bring-your-own-key(BYOK)を通じて自社のプロバイダーキーに限定しました。コーディングハーネスと大半のワークスペースは、この方法で Sentry の既存の Anthropic と OpenAI のキーを使用し、OpenRouter が利用者の特定と上限の管理を担っています。
展開は 2026 年 7 月初めに始まりました。エンジニアリング以外のチームも含め、初日から全員がアクセスでき、各自が必要なだけキーを作成できました。デフォルトでは、各キーは作成したユーザーに紐付けられます。各ワークスペースには Sentry の CFO が承認した予算を全体の上限として設定しており、上限に達したワークスペースはありません。
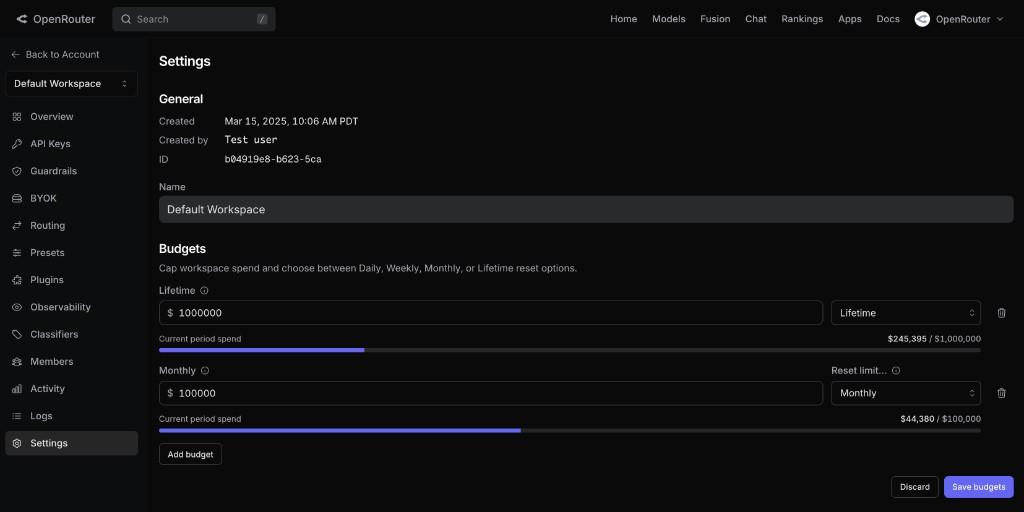
ツールの移行自体は短時間で済みました。OpenRouter は Anthropic 互換と OpenAI 互換のエンドポイントを提供しているため、変数を 3 つ変更するだけで、そのツールがすでに使用していた SDK をそのまま使えたと Griesser は述べています。整理にはより長い時間がかかりました。Anthropic と OpenAI の約 500 個のキーのうち、日常的に使われていたのは約 50 個だけで、Sentry はその一つひとつを追跡する必要がありました。Griesser は所有者への確認の多くを自ら行い、古いキーを無効にする前に OpenRouter のキーを作成するよう、各所有者に一週間の猶予を設けて通知しました。移行全体には約 3 週間かかり、8 月には Sentry が両プラットフォームへのエンジニアの直接アクセスを無効にしたため、エンジニアはそこでキーを作成できなくなりました。
成果
新しいモデルの試用が設定変更だけで可能に
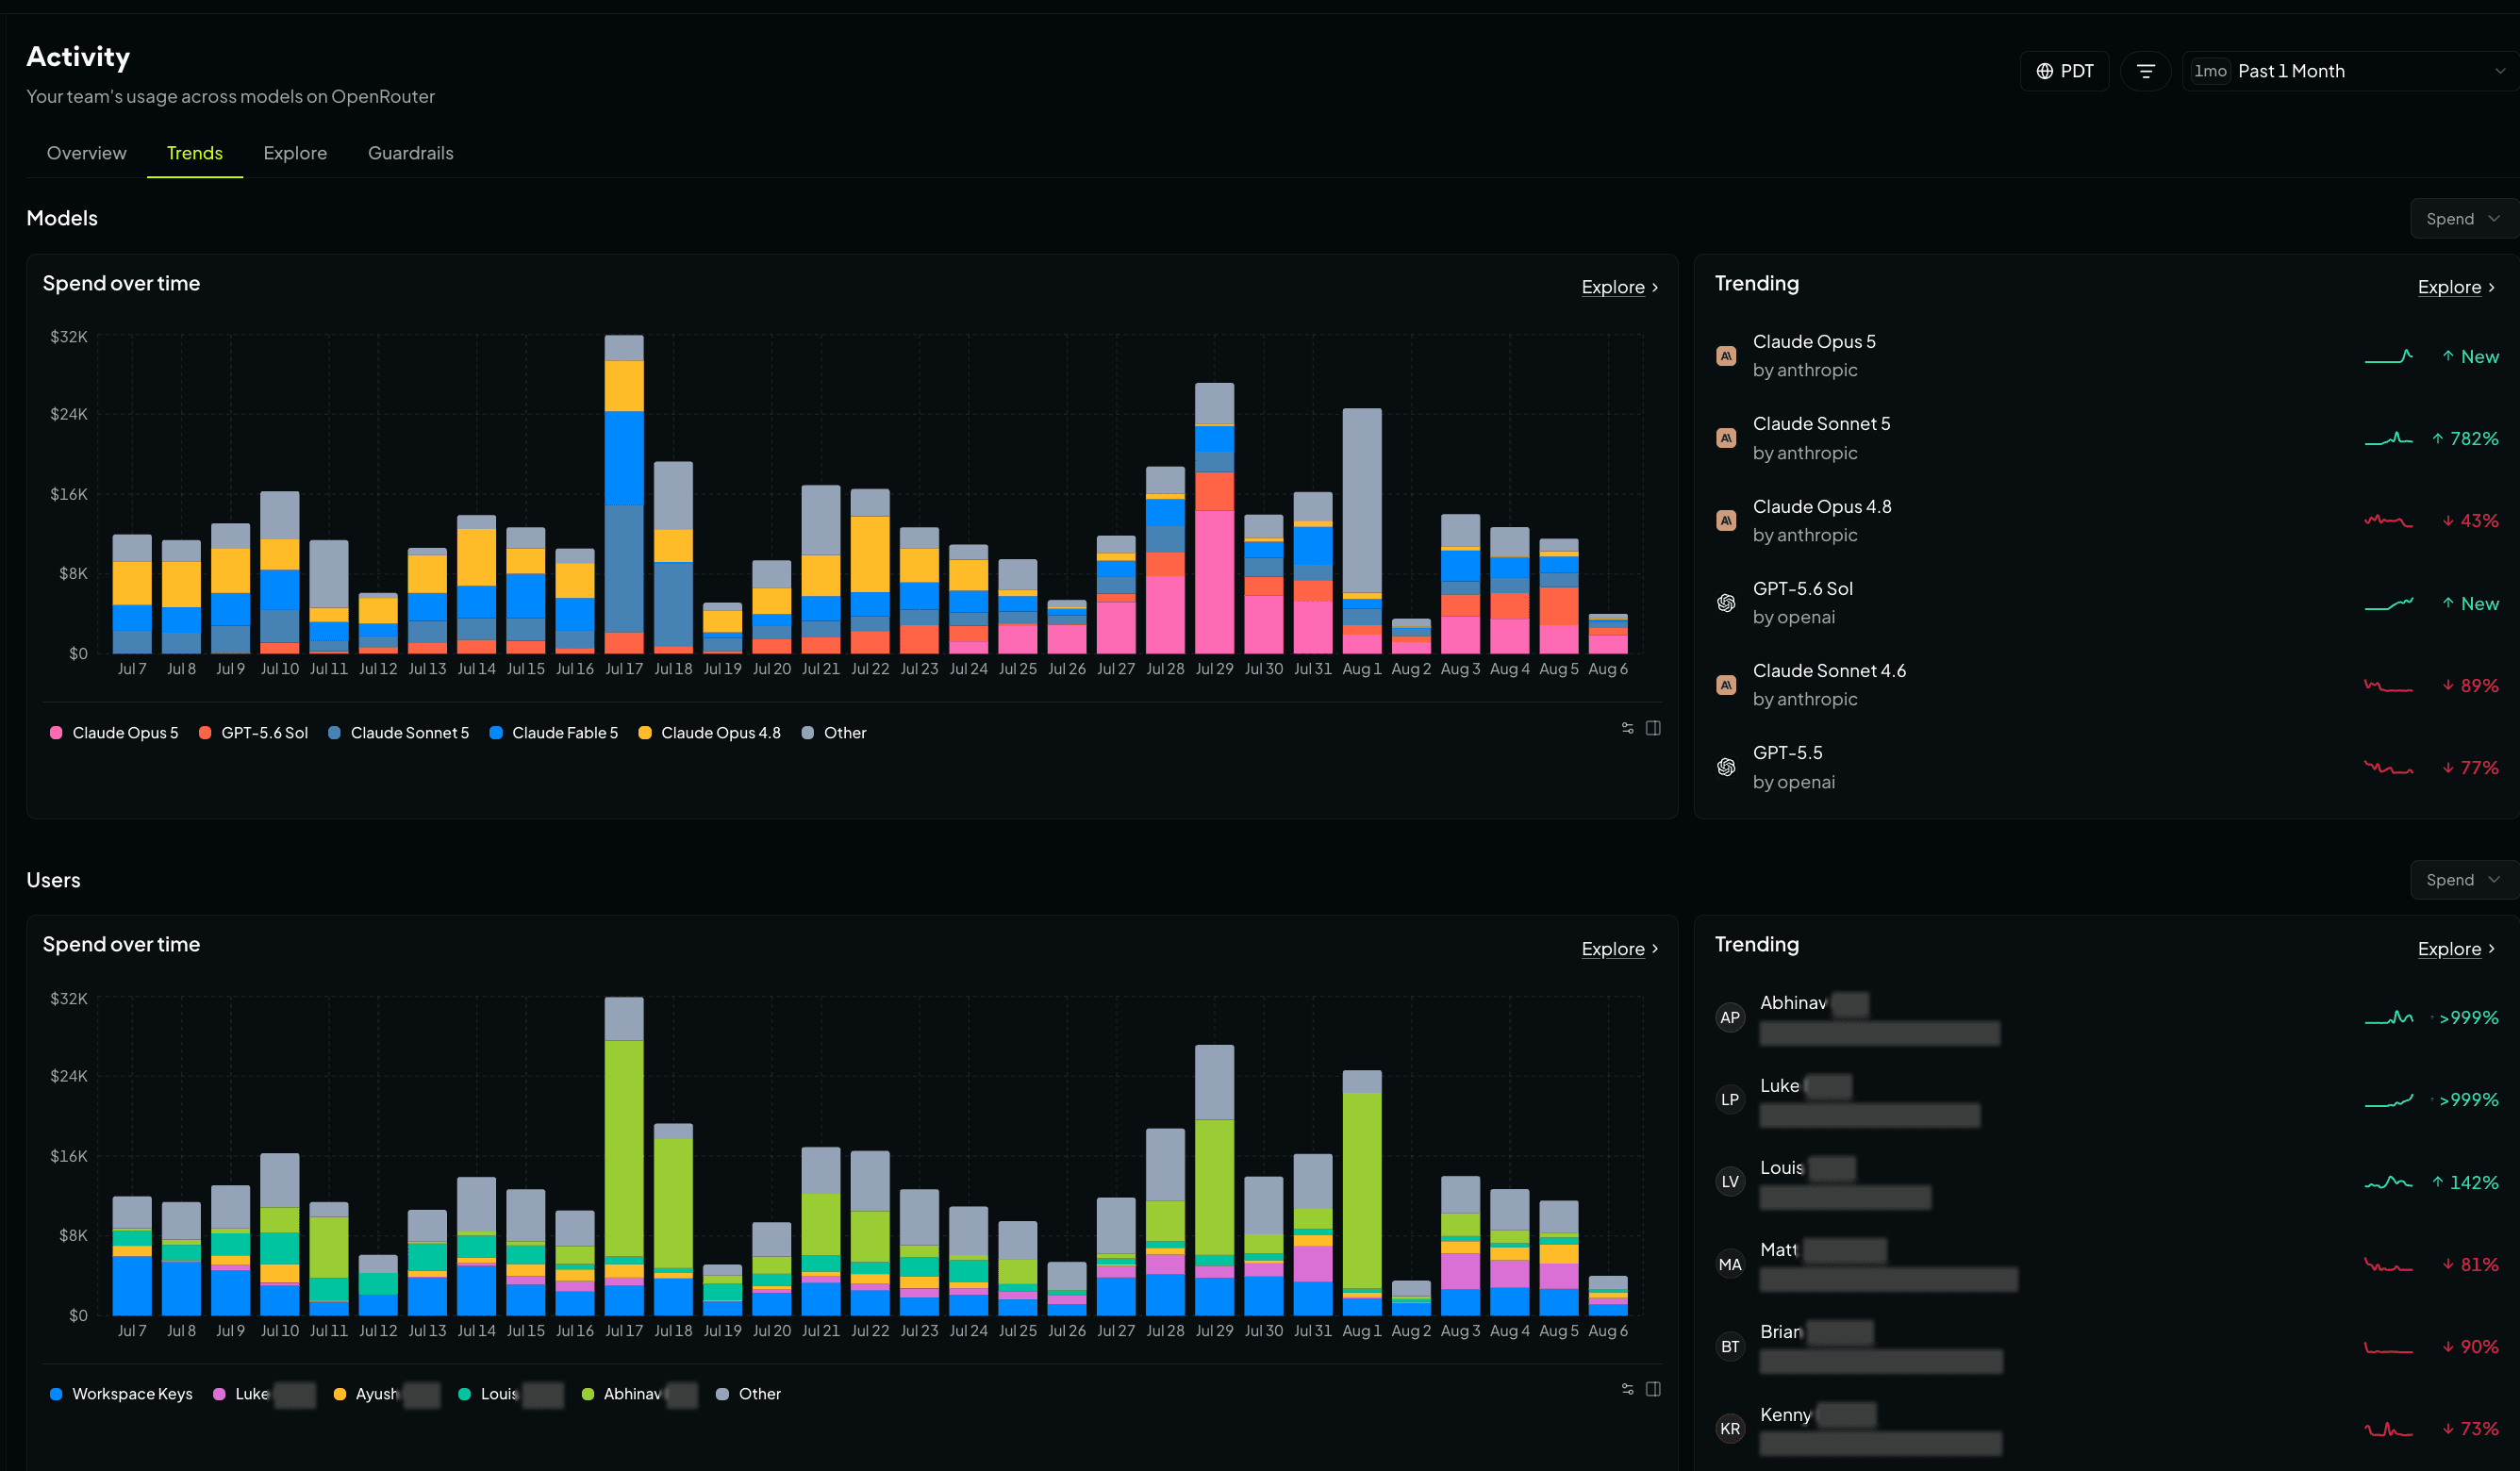
OpenRouter 利用開始から最初の 3 か月間で、Sentry のアカウントは 147 個のモデルを使用しました。この集計では各バージョンを別のモデルとして扱うため、Claude と GPT の複数のシリーズが複数回登場します。Grok や Gemini 3.7 のリリースなど、新しいモデルが登場すると、エンジニアがキーの接続先をそのモデルに向けて評価を実行します。
「以前は新しいモデルの承認に時間がかかっていました。今ではもう問題ではありません。」
X での 7 月の投稿で、Cramer は、Sentry が Warden と Junior の評価スイートで Grok 4.5 のベンチマークを実施し、価格とレイテンシに対して優れた性能を示したと述べています。このアカウントでは、Grok 4.5 が支出額で最大級のモデルの一つになりました。
Sentry の利用の大部分は、依然としてフロンティアモデルが占めています。オープンウェイトモデルはトークンの約 12% を占め、その大半は Warden を含む Sentry の社内ツール向け評価スイートを実行する Kimi K2.6 によるものでした。
「オープンウェイトモデルの試用は確かに行われており、モデルに実行させたいタスクに対してコスト効率が高いため、一部のユースケースでは実際に利用されています。」
GPT-5.6 Luna は、公式 Sentry MCP サーバーなどの大量の処理を行うツールでデフォルトとなっており、アカウントのモデル支出の 5.2% で、トークンの 30.8% を処理しました。
チームが独自のツールを持ち込む
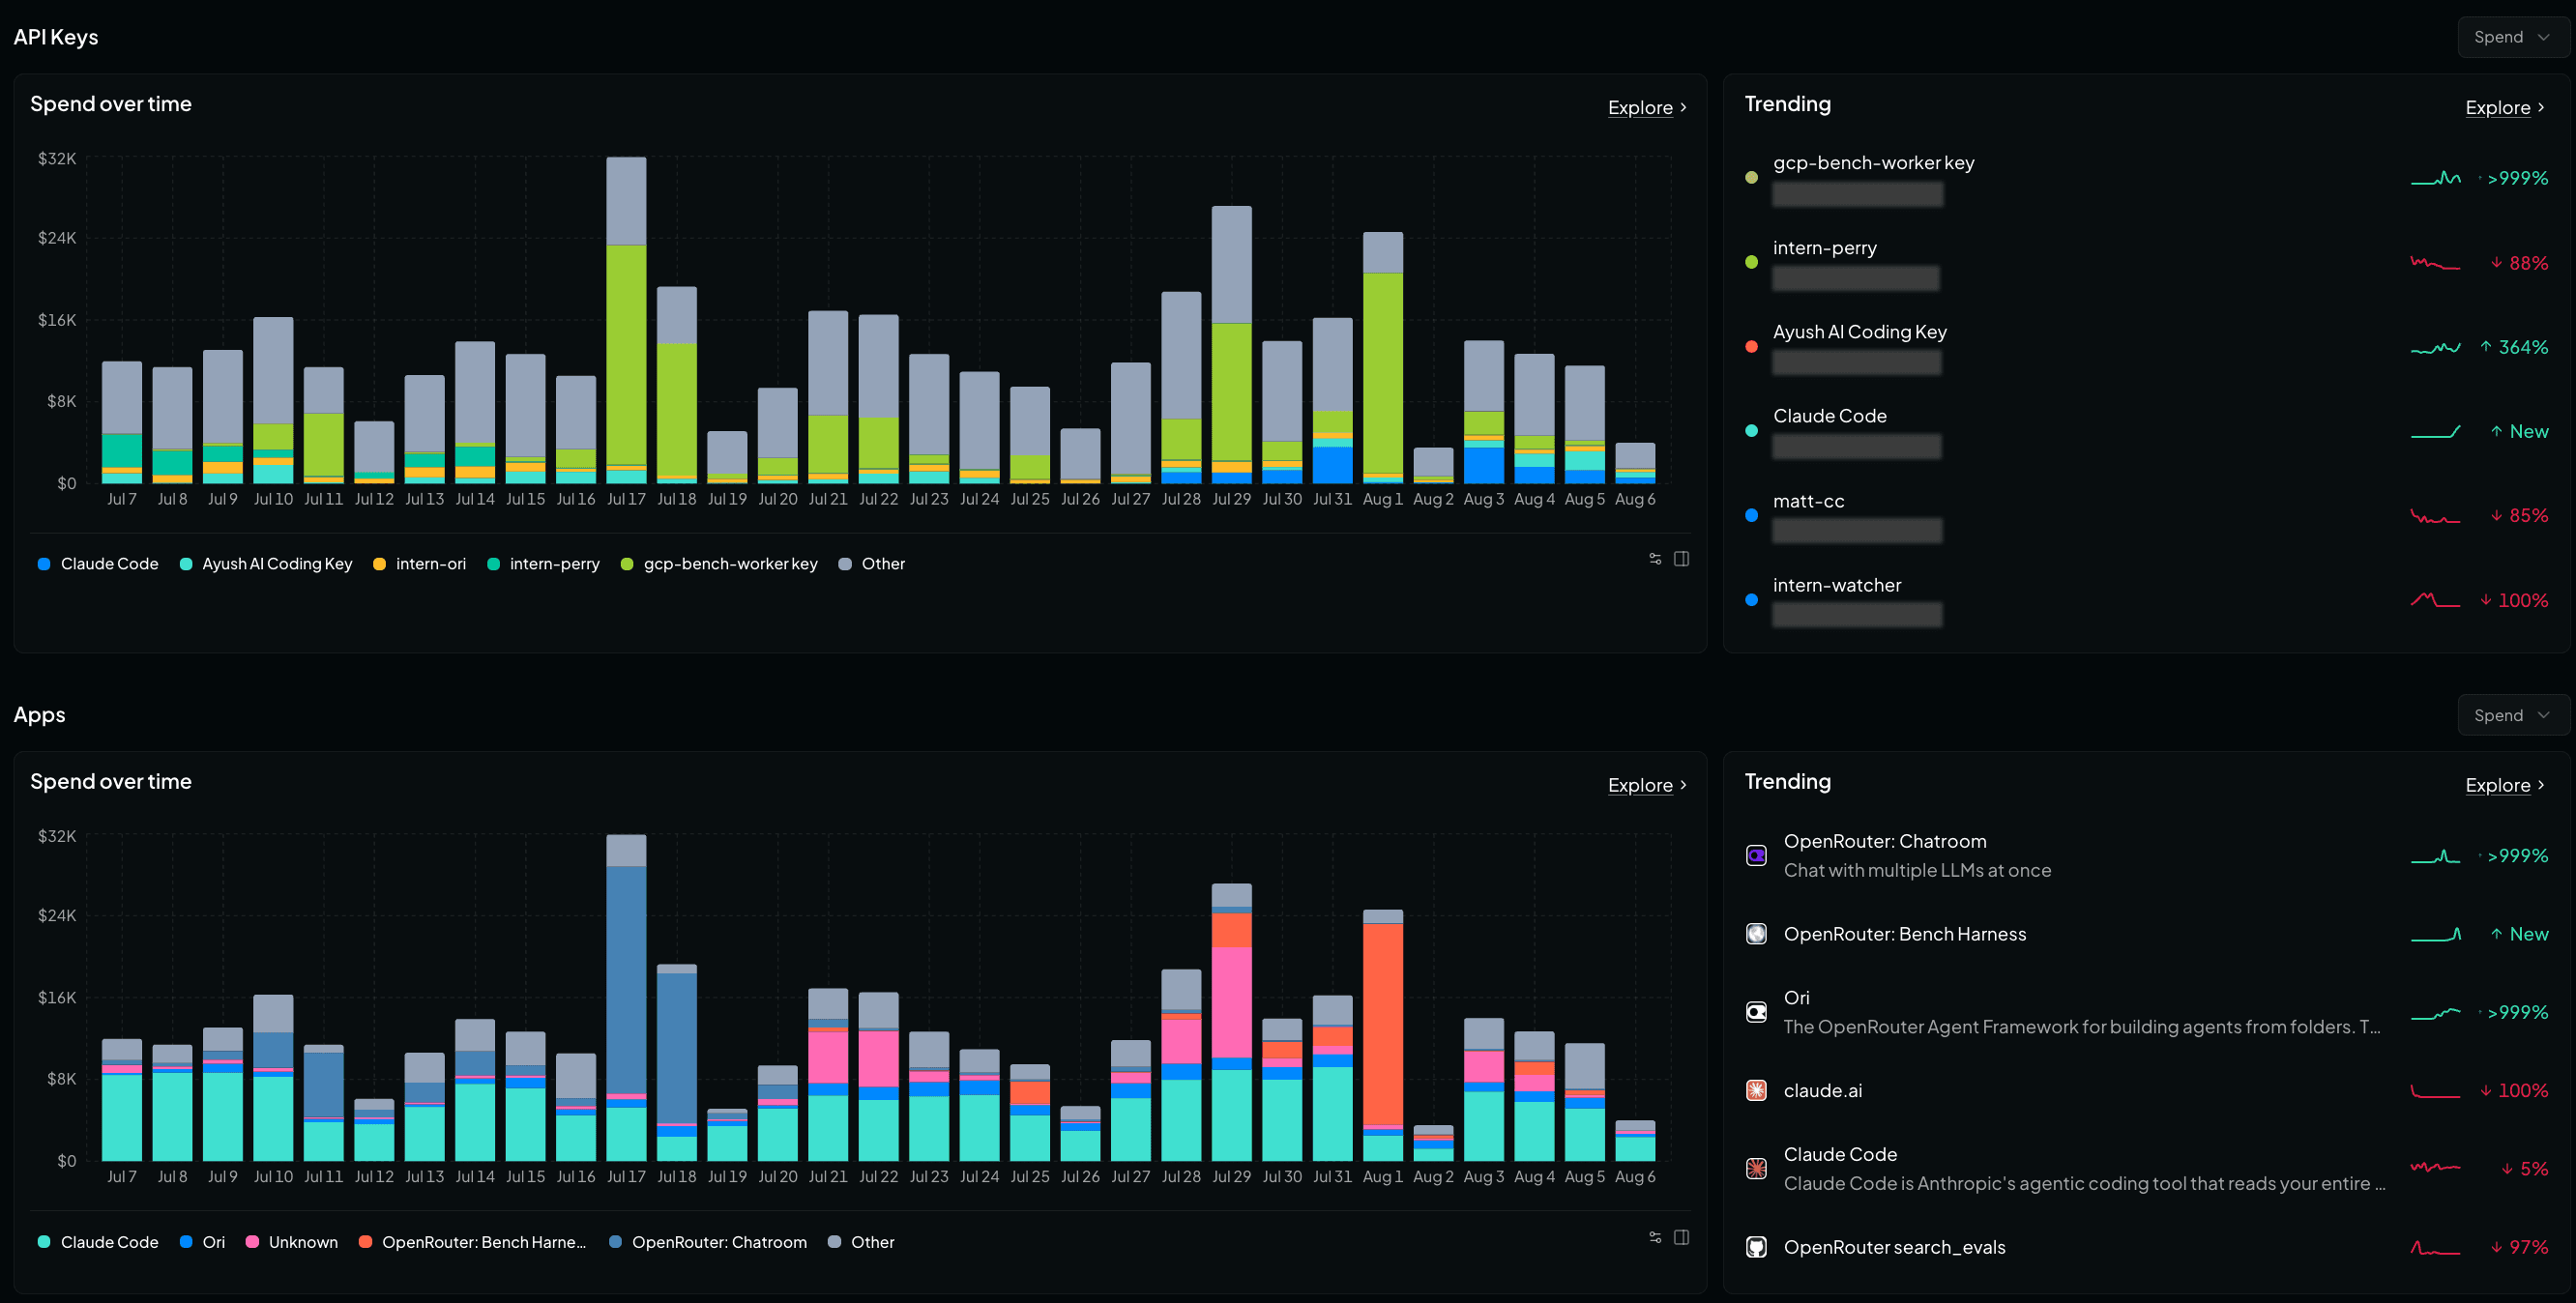
トークン量で見ると、Sentry のアカウントで二番目に多く使われているコーディングツールは、Earendil のミニマルなオープンソースのターミナルエージェントである Pi で、Claude Code に迫っています。その後に OpenCode、Codex、Cursor、そして Sentry のエンジニアが自作した多種多様なエージェントが続き、すべて同じアカウントで動作しています。
「独自のエージェントハーネスを使っている場合や、エージェントを自作している場合、とても快適に使えます。キーは一つで、使いたいモデルを設定できます。」
現在は 113 人がアカウントを持ち、利用はエンジニアリング部門以外にも広がっています。Sentry のマーケティング担当 VP である Rahul Chhabria は、 本番サービスを構築し て Sentry のスタートアッププログラムを運営しており、そのサービスは現在 OpenRouter 上で動作しています。サポートチームも同じアカウントで独自の評価を構築しました。合計で 45 以上のアプリがこのアカウントを通じてトラフィックを送信しています。
すべてのリクエストに所有者
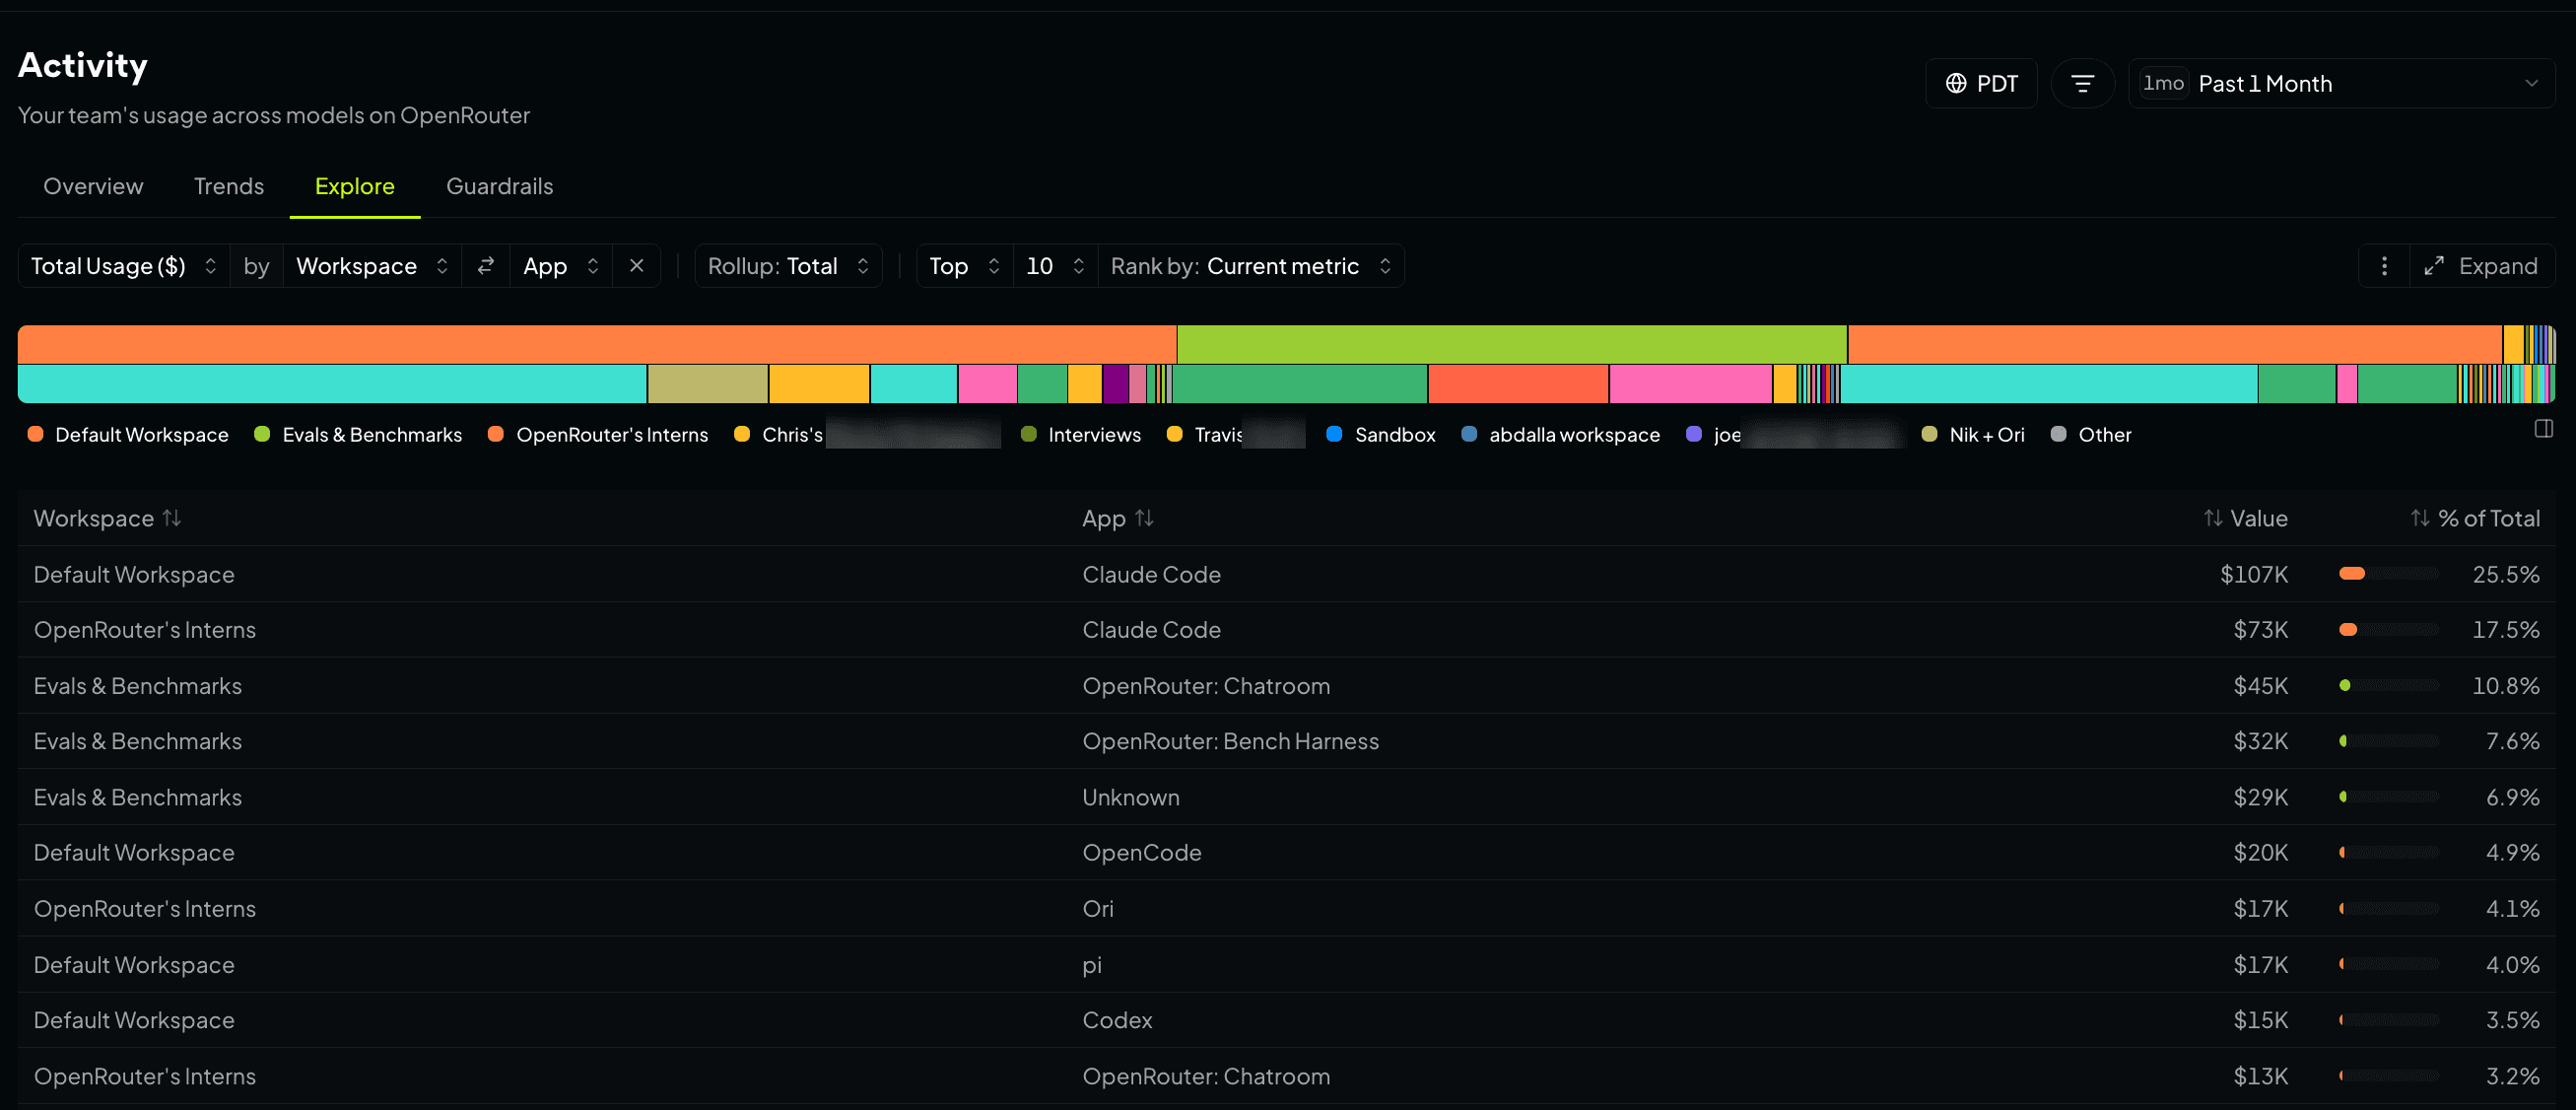
OpenRouter に移行しても Sentry の支出額は変わらなかったと Griesser 氏は述べています。キーはユーザーまたはワークスペースに紐づいているため、すべてのリクエストは所有者とモデルに紐づき、通常は送信元のツールにも紐づきます。どのエンジニアも自分のユーザー名をクリックして、支出額を確認できます。
ダッシュボードで浮かび上がる異常値
Griesser 氏は約二週間ごとにダッシュボードに目を通しています。9 月下旬、Sentry の Tools ワークスペースにある単一のキーで $8,000 の利用が発生していることに気づきました。そのキーには誤った所有者が設定されていました。あるエンジニアが、別の人が所有するツールのために作成したキーでした。Griesser 氏はそのキーの名前を変更し、ワークスペースのキーにしました。キーはトークンを再生成せずにワークスペース間や個人からワークスペースへ移動できるため、再デプロイは不要でした。
Sentry は現在、デフォルトのワークスペースで個人ごとに週 $1,500 の予算を設定しており、各ワークスペースにも独自の上限を設けています。これらの上限が、支出の異常値を防ぐガードレールになっています。キーが上限に達すると、そのキーは停止します。本人が理由を尋ねるか、通知が発報され、その問題がエスカレーションされます。
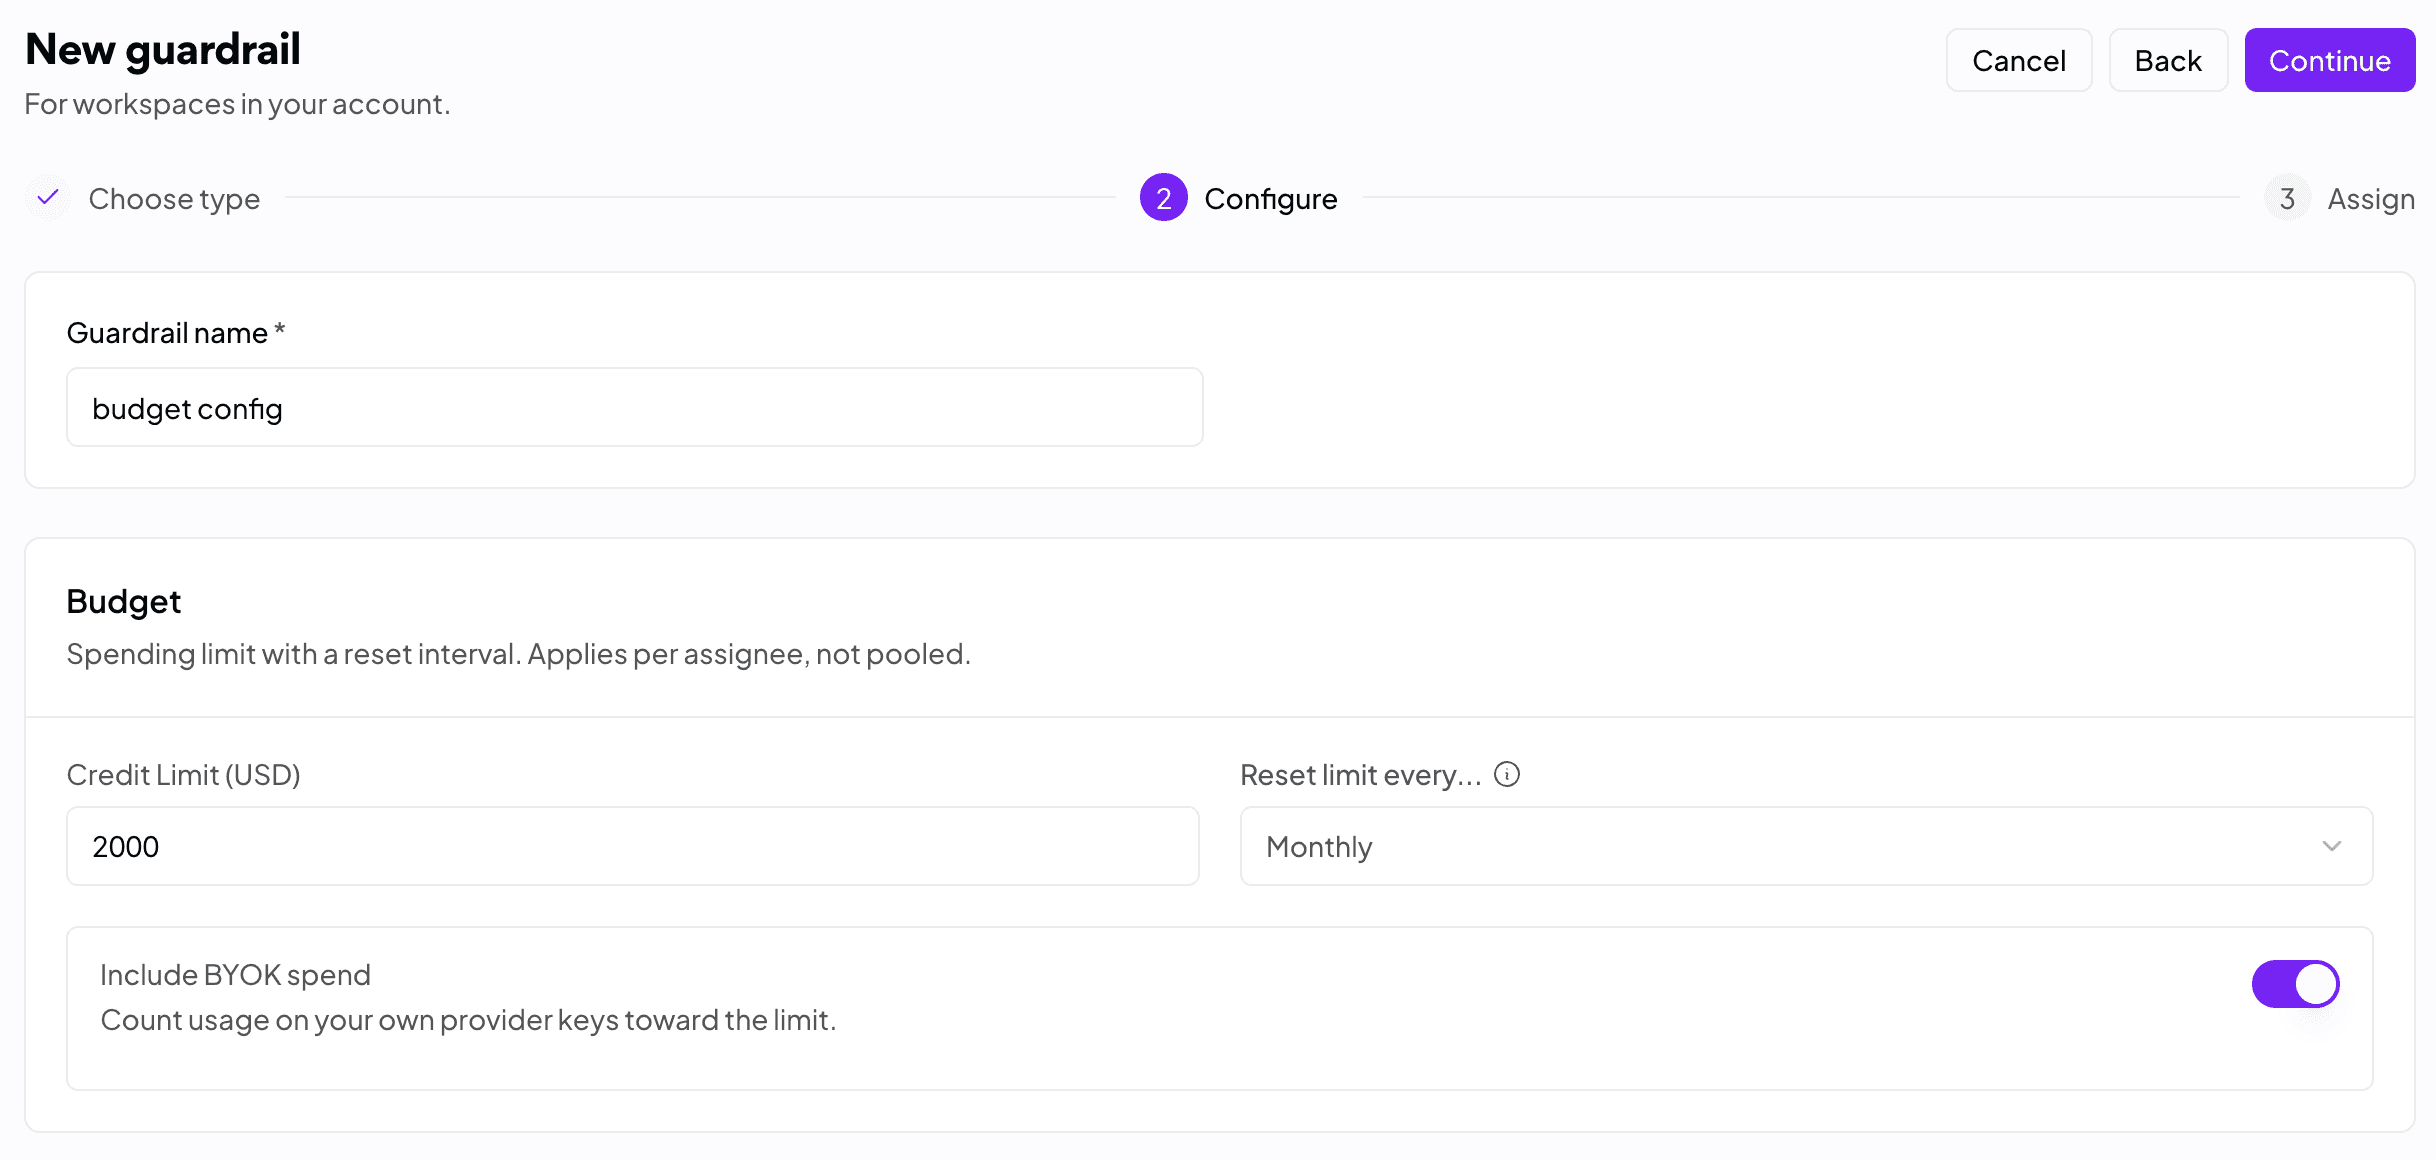
「以前は、管理もガードレールも最後の防御策もなかったため、エンジニアやユーザーが一人いるだけで、AI の請求総額が簡単に跳ね上がる状態でした。」
経営陣は予期せぬ請求に身構える必要がなくなりました
Sentry のエンジニアリング部門の経営陣にとって、制限の導入は予期せぬ請求額に上限を設けることになりました。同じ移行を検討する他のエンジニアリングリーダーに何を伝えるかと尋ねると、Griesser 氏は簡潔に答えました。
「導入すれば、もう振り返る必要はありません。時間をかけたくない問題を解決してくれます。」
その他の導入事例
Prime Intellect
Prime Intellect は OpenRouter 上で 100 倍に成長し、トークンあたりのコストを 60% 削減しました
Prime Intellect は OpenRouter での月間トークン数を 110 億から 1 兆超に増やし、その一方でトークンあたりの加重平均コストは約 60% 低下しました。
事例を読むDescript
Descript が新モデルの導入をエンジニアリングのタスクから外した方法
Descript は、単一の OpenRouter 統合を通じて、四つの開発元の 13 個のモデルを実行しています。新しいモデルの評価にかかる時間を一週間から数時間に短縮した方法をご紹介します。
事例を読むPax Historia
大学の寮から 2,000 万ラウンドへ:Pax Historia の歴史改変ゲーム
大学一年生の二人が、史上最高水準の継続率を誇る AI ゲームを構築した方法をご紹介します。毎日 3.5 万人がプレイし、先月だけで OpenRouter 経由のリクエストは 487 万件に達しました。
事例を読む