Caso de cliente
Cómo Sentry puso freno a las facturas descontroladas de IA sin restringir el acceso
Sentry quería que todo el mundo experimentara con la IA, para que cada persona pudiera usarla como considerara oportuno. Al cabo de unos meses, la factura iba en aumento y nadie podía determinar quién gastaba cuánto, en qué modelos o si esos modelos eran los adecuados. En julio de 2026, Sentry trasladó su uso interno de IA a OpenRouter, puso en orden unas 500 claves de Anthropic y OpenAI en tres semanas y, en agosto, desactivó el acceso directo a ambos proveedores. La implementación proporcionó a Sentry un control más estricto y un acceso más amplio a modelos al mismo tiempo. Ahora pueden atribuir el gasto a la persona o al espacio de trabajo que lo genera, y los ingenieros pueden probar cualquier modelo nuevo sin necesidad de aprobar a un proveedor.
Acerca de Sentry
Sentry es la plataforma de supervisión de aplicaciones que millones de desarrolladores utilizan para encontrar y corregir errores en el código. Sus clientes adoptan herramientas de programación con IA más rápido que casi cualquier otro, y todos en Sentry trabajan de la misma manera. Prueban nuevos modelos el día de su lanzamiento y crean sus propios agentes, y el acceso a la IA está abierto a todos.
Hoy, todas las herramientas internas de Sentry que necesitan una clave de API de un modelo funcionan a través de OpenRouter, incluido Warden, el agente de Sentry para la revisión de código y seguridad. También lo hace el servidor MCP oficial de Sentry al que se conectan sus clientes.
El desafío
Nadie podía decir adónde iba el dinero
Daniel Griesser, que lleva diez años en Sentry y dirige su equipo de telemetría desde Viena, lideró la transición de la empresa a OpenRouter. Describe el enfoque inicial de la empresa respecto a las herramientas de IA como el Salvaje Oeste. Sentry tenía cuentas empresariales con Anthropic y OpenAI, cualquiera podía crear claves de API y no había ningún proceso para hacerlo. Era algo deliberado. La dirección quería que la gente experimentara y, durante unos meses, el sistema funcionó.
Los problemas empezaron con la visibilidad. El cofundador de Sentry, David Cramer, creó un panel de gastos sobre las API de los propios proveedores, un trabajo de un par de días que Sentry publicó después en GitHub como abacus. Funcionó hasta que Sentry pasó a tipos de cuenta empresariales. Algunos informes llegaban como un CSV del gasto total, sin desglose por persona ni por modelo y sin datos sobre los aciertos de caché. Mientras tanto, el gasto seguía aumentando.
Un caso mostró cuánto podían ocultar los informes. El consumo de un ingeniero alcanzó los 3000 dólares al día porque una extensión personalizada de su harness de programación invalidaba la caché de prompts en cada solicitud, por lo que los tokens que deberían haberse servido desde la caché se facturaban a precio completo. La situación se prolongó durante un par de días hasta que Griesser la detectó, y solo la descubrió porque el ingeniero utilizaba una clave de API que había creado por su cuenta. Según explica, ese mismo consumo nunca habría salido a la luz si hubiera estado integrado en un inicio de sesión empresarial. Una vez que la caché volvió a funcionar, el consumo del ingeniero se redujo a una fracción de esa cantidad.
«Teníamos que cambiar algo, porque no era sostenible. No teníamos ni idea de adónde iba el dinero ni de quién gastaba cuánto».
El segundo problema era la variedad de opciones. Antes de OpenRouter, los ingenieros de Sentry disponían de unos pocos modelos de dos proveedores. Conseguir cualquier otro requería aprobar un nuevo proveedor y, para alguien que quería dedicar una tarde a probar un modelo de pesos abiertos, no valía la pena iniciar ese proceso. Los ingenieros que querían probar esos modelos utilizaban sus propias cuentas personales, lo que dejaba ese consumo fuera de la visibilidad de Sentry.
«Adoptar o probar por curiosidad cualquier otro modelo a través de cualquier otro proveedor era, básicamente, una conversación que no llevaba a ninguna parte».
La solución de OpenRouter
Una clave y un presupuesto para cada persona
Antes de elegir un proveedor, Griesser consideró implementar LiteLLM para gestionar el acceso del equipo. Era viable, pero Sentry habría tenido que alojarlo y mantenerlo. Para gestionar cómo las personas de toda la empresa usan la IA en el día a día, quería algo que no tuviera que operar.
Griesser ya conocía OpenRouter por su propio trabajo y, con el respaldo de Cramer a la iniciativa, la revisión legal y las aprobaciones fueron rápidas.
«Podemos configurar todo desde la interfaz y dejar en manos de otra persona la responsabilidad de mantenerlo en funcionamiento».
Zero Data Retention era un requisito, así que Sentry lo activó de forma predeterminada y, por lo demás, limitó el enrutamiento a sus propias claves de proveedor mediante el uso de claves propias (BYOK). Los harnesses de programación y la mayoría de los espacios de trabajo funcionan así con las claves de Anthropic y OpenAI que Sentry ya tenía, mientras OpenRouter se encarga de la atribución y los límites.
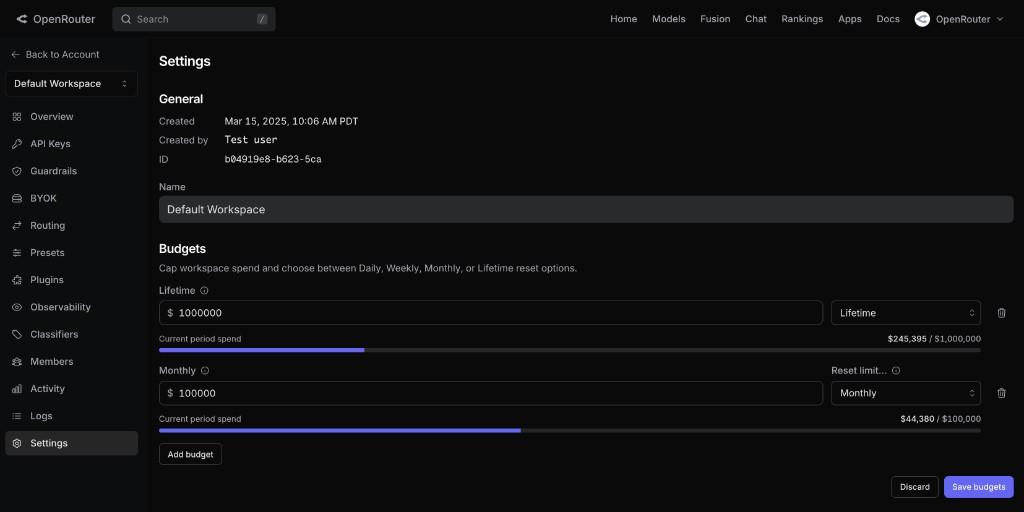
El despliegue comenzó a principios de julio de 2026. Todos obtuvieron acceso desde el primer día, incluidos los equipos ajenos a ingeniería, y podían crear tantas claves como quisieran. De forma predeterminada, cada clave está vinculada al usuario que la crea. Cada espacio de trabajo tiene un límite global fijado según un presupuesto aprobado por el director financiero de Sentry, y ninguno ha alcanzado su límite.
Migrar una herramienta fue la parte rápida. Como OpenRouter ofrece endpoints compatibles con Anthropic y OpenAI, Griesser afirma que bastaba con cambiar tres variables y mantener el SDK que la herramienta ya utilizaba. La limpieza llevó más tiempo. Solo unas 50 de las aproximadamente 500 claves de Anthropic y OpenAI se usaban a diario, y Sentry tuvo que localizar cada una de ellas. Griesser se encargó personalmente de gran parte del seguimiento y dio a cada propietario una semana de aviso para crear una clave de OpenRouter antes de desactivar la anterior. Toda la migración llevó unas tres semanas y, en agosto, Sentry desactivó el acceso directo de sus ingenieros a ambas plataformas, por lo que ya no pueden crear claves allí.
Los resultados
Probar un modelo nuevo ahora solo requiere un cambio de configuración
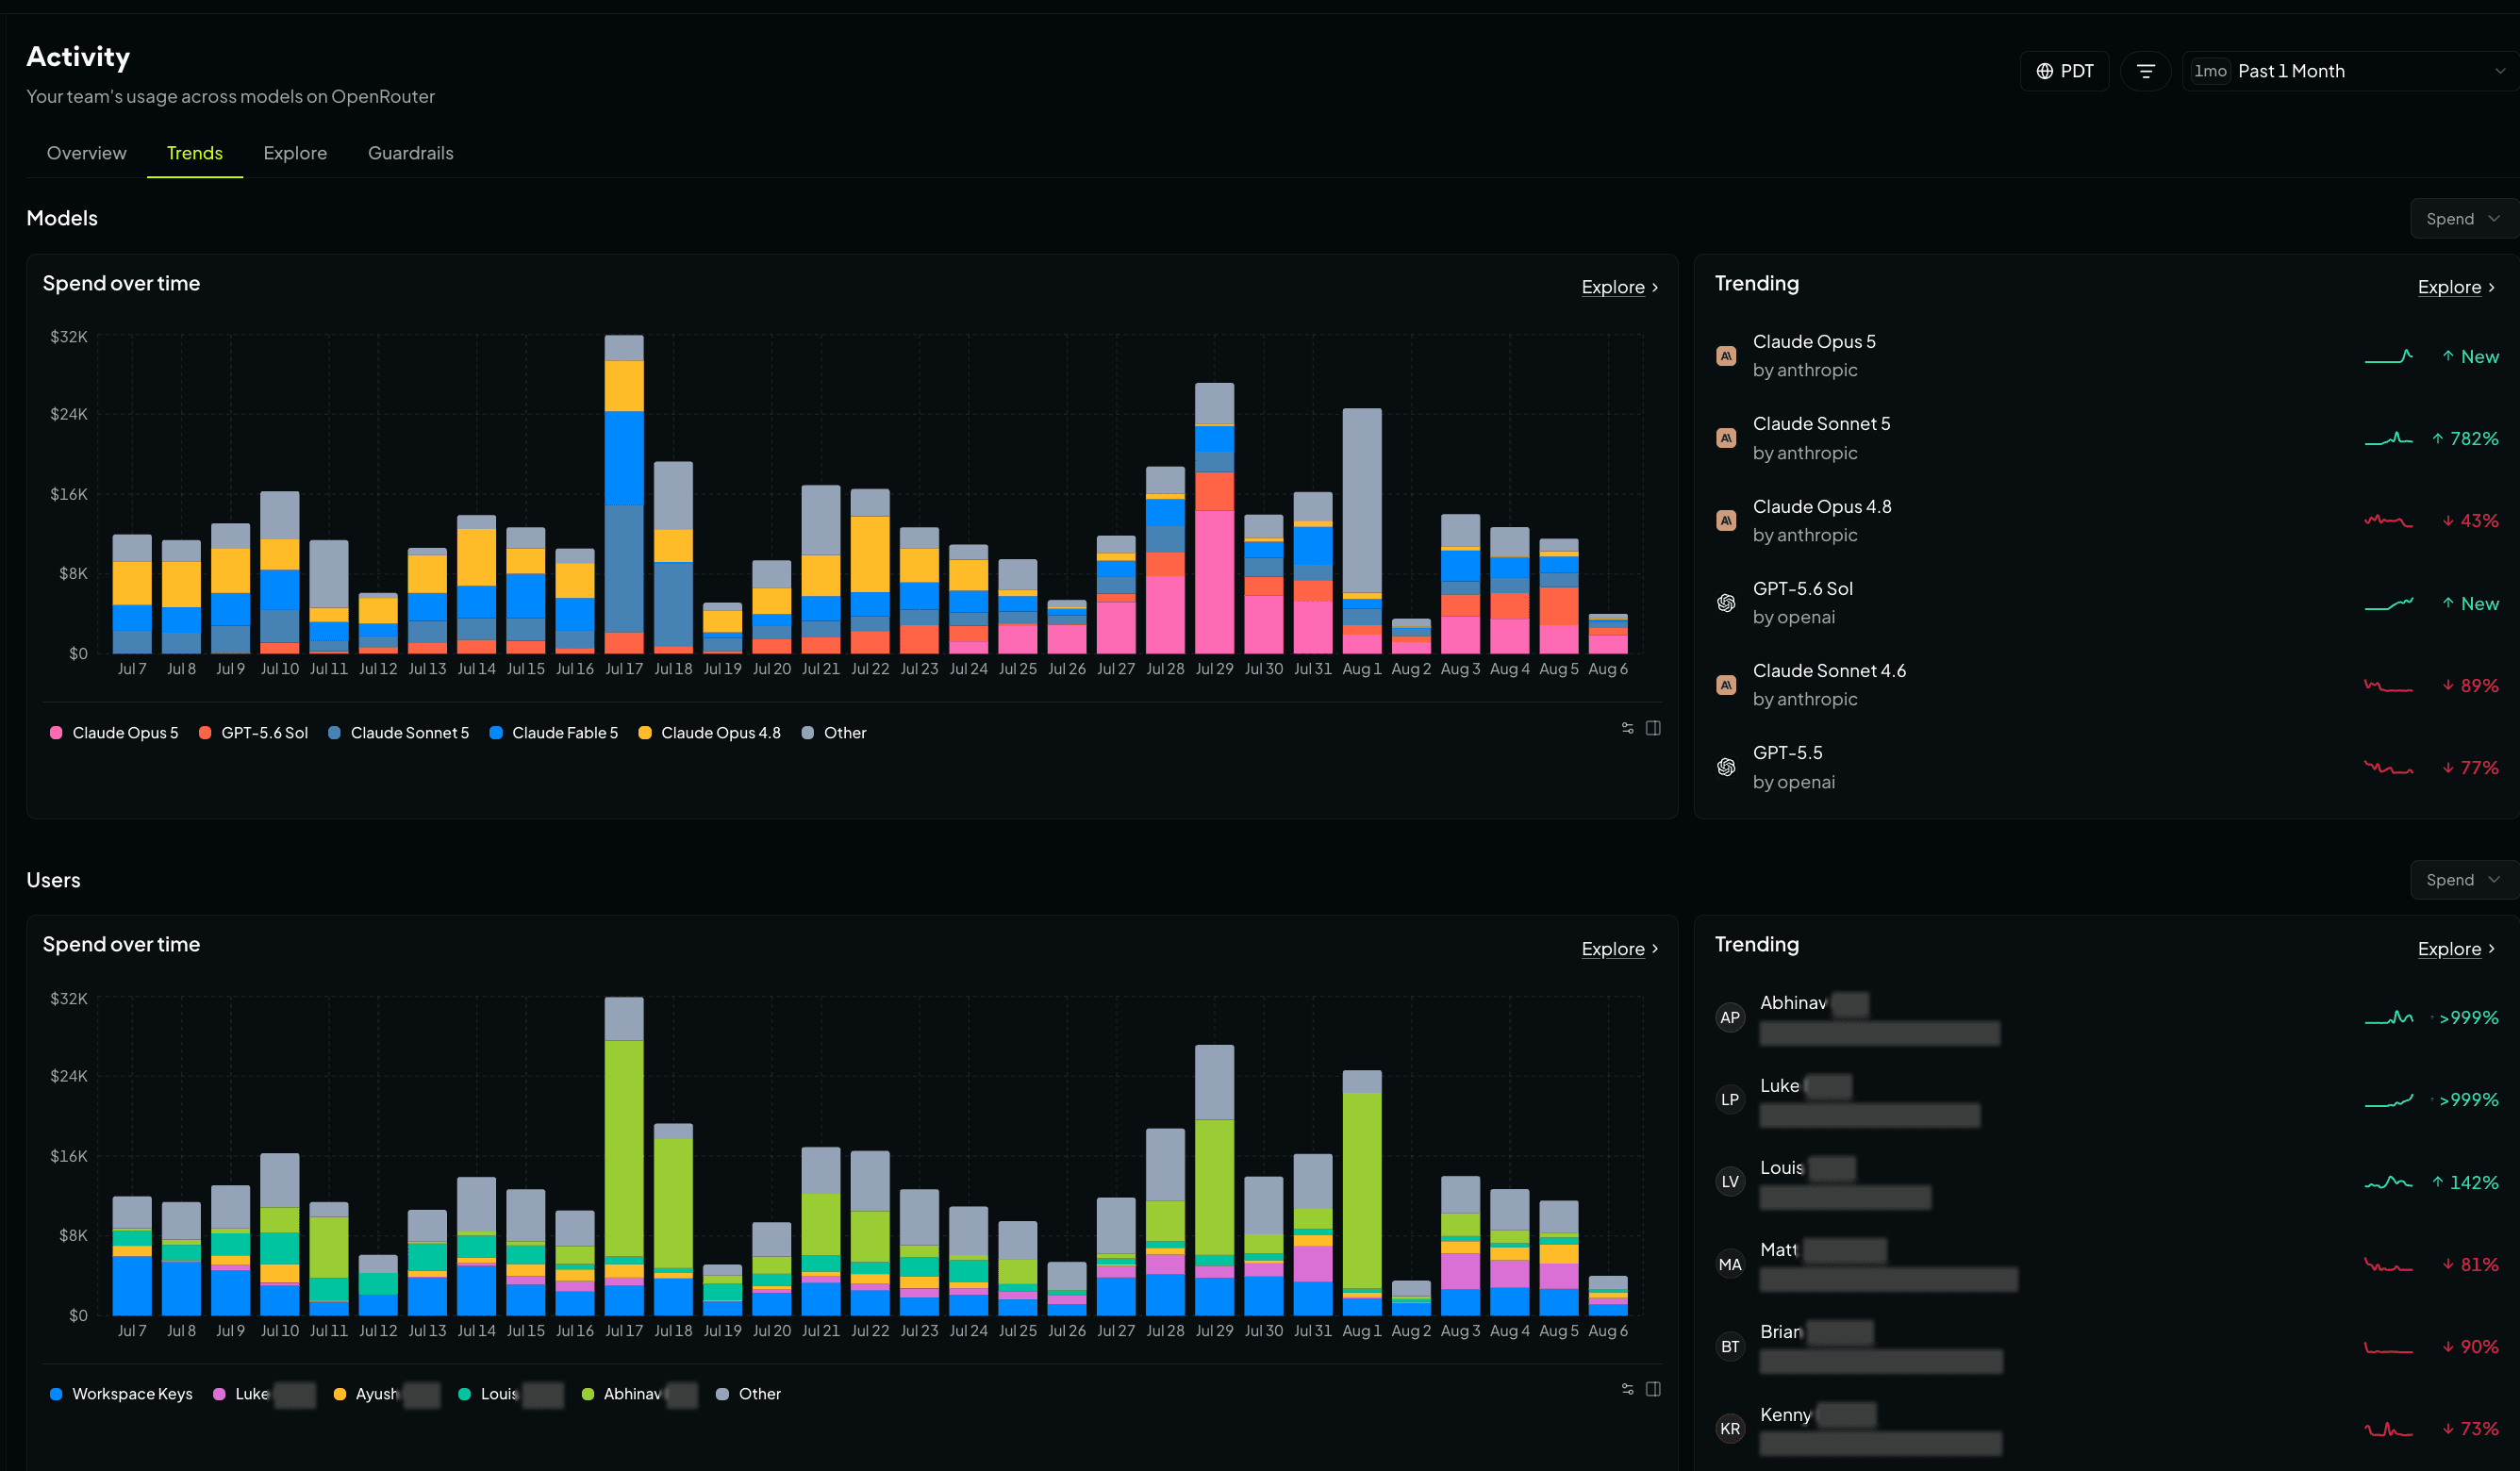
En sus primeros tres meses en OpenRouter, la cuenta de Sentry utilizó 147 modelos. Ese recuento considera cada versión como un modelo independiente, por lo que varias líneas de Claude y GPT aparecen más de una vez. Cuando se lanza un modelo nuevo, como una versión de Grok o Gemini 3.7, un ingeniero configura una clave para usarlo y ejecuta la evaluación.
«Antes llevaba algo de tiempo conseguir que se aprobara un modelo nuevo. Y ahora ya no es un problema».
En una publicación de julio en X, Cramer escribió que Sentry evaluó Grok 4.5 con los conjuntos de pruebas de evaluación de Warden y Junior, y que obtuvo buenos resultados teniendo en cuenta su precio y latencia. En la cuenta, Grok 4.5 se convirtió en uno de los modelos con mayor gasto.
Los modelos de vanguardia siguen concentrando la mayor parte del uso de Sentry. Los modelos de pesos abiertos representaron alrededor del 12 % de los tókenes, en su mayoría de Kimi K2.6 al ejecutar conjuntos de pruebas de evaluación para las herramientas internas de Sentry, incluido Warden.
«Sin duda, la gente experimentó con los modelos de pesos abiertos y, en algunos casos de uso, los está utilizando porque resultan más rentables para la tarea que necesitan que realice su modelo».
GPT-5.6 Luna es el modelo predeterminado para herramientas de gran volumen como el servidor MCP oficial de Sentry, y procesó el 30,8 % de los tókenes de la cuenta con el 5,2 % de su gasto en modelos.
Los equipos aportan sus propias herramientas
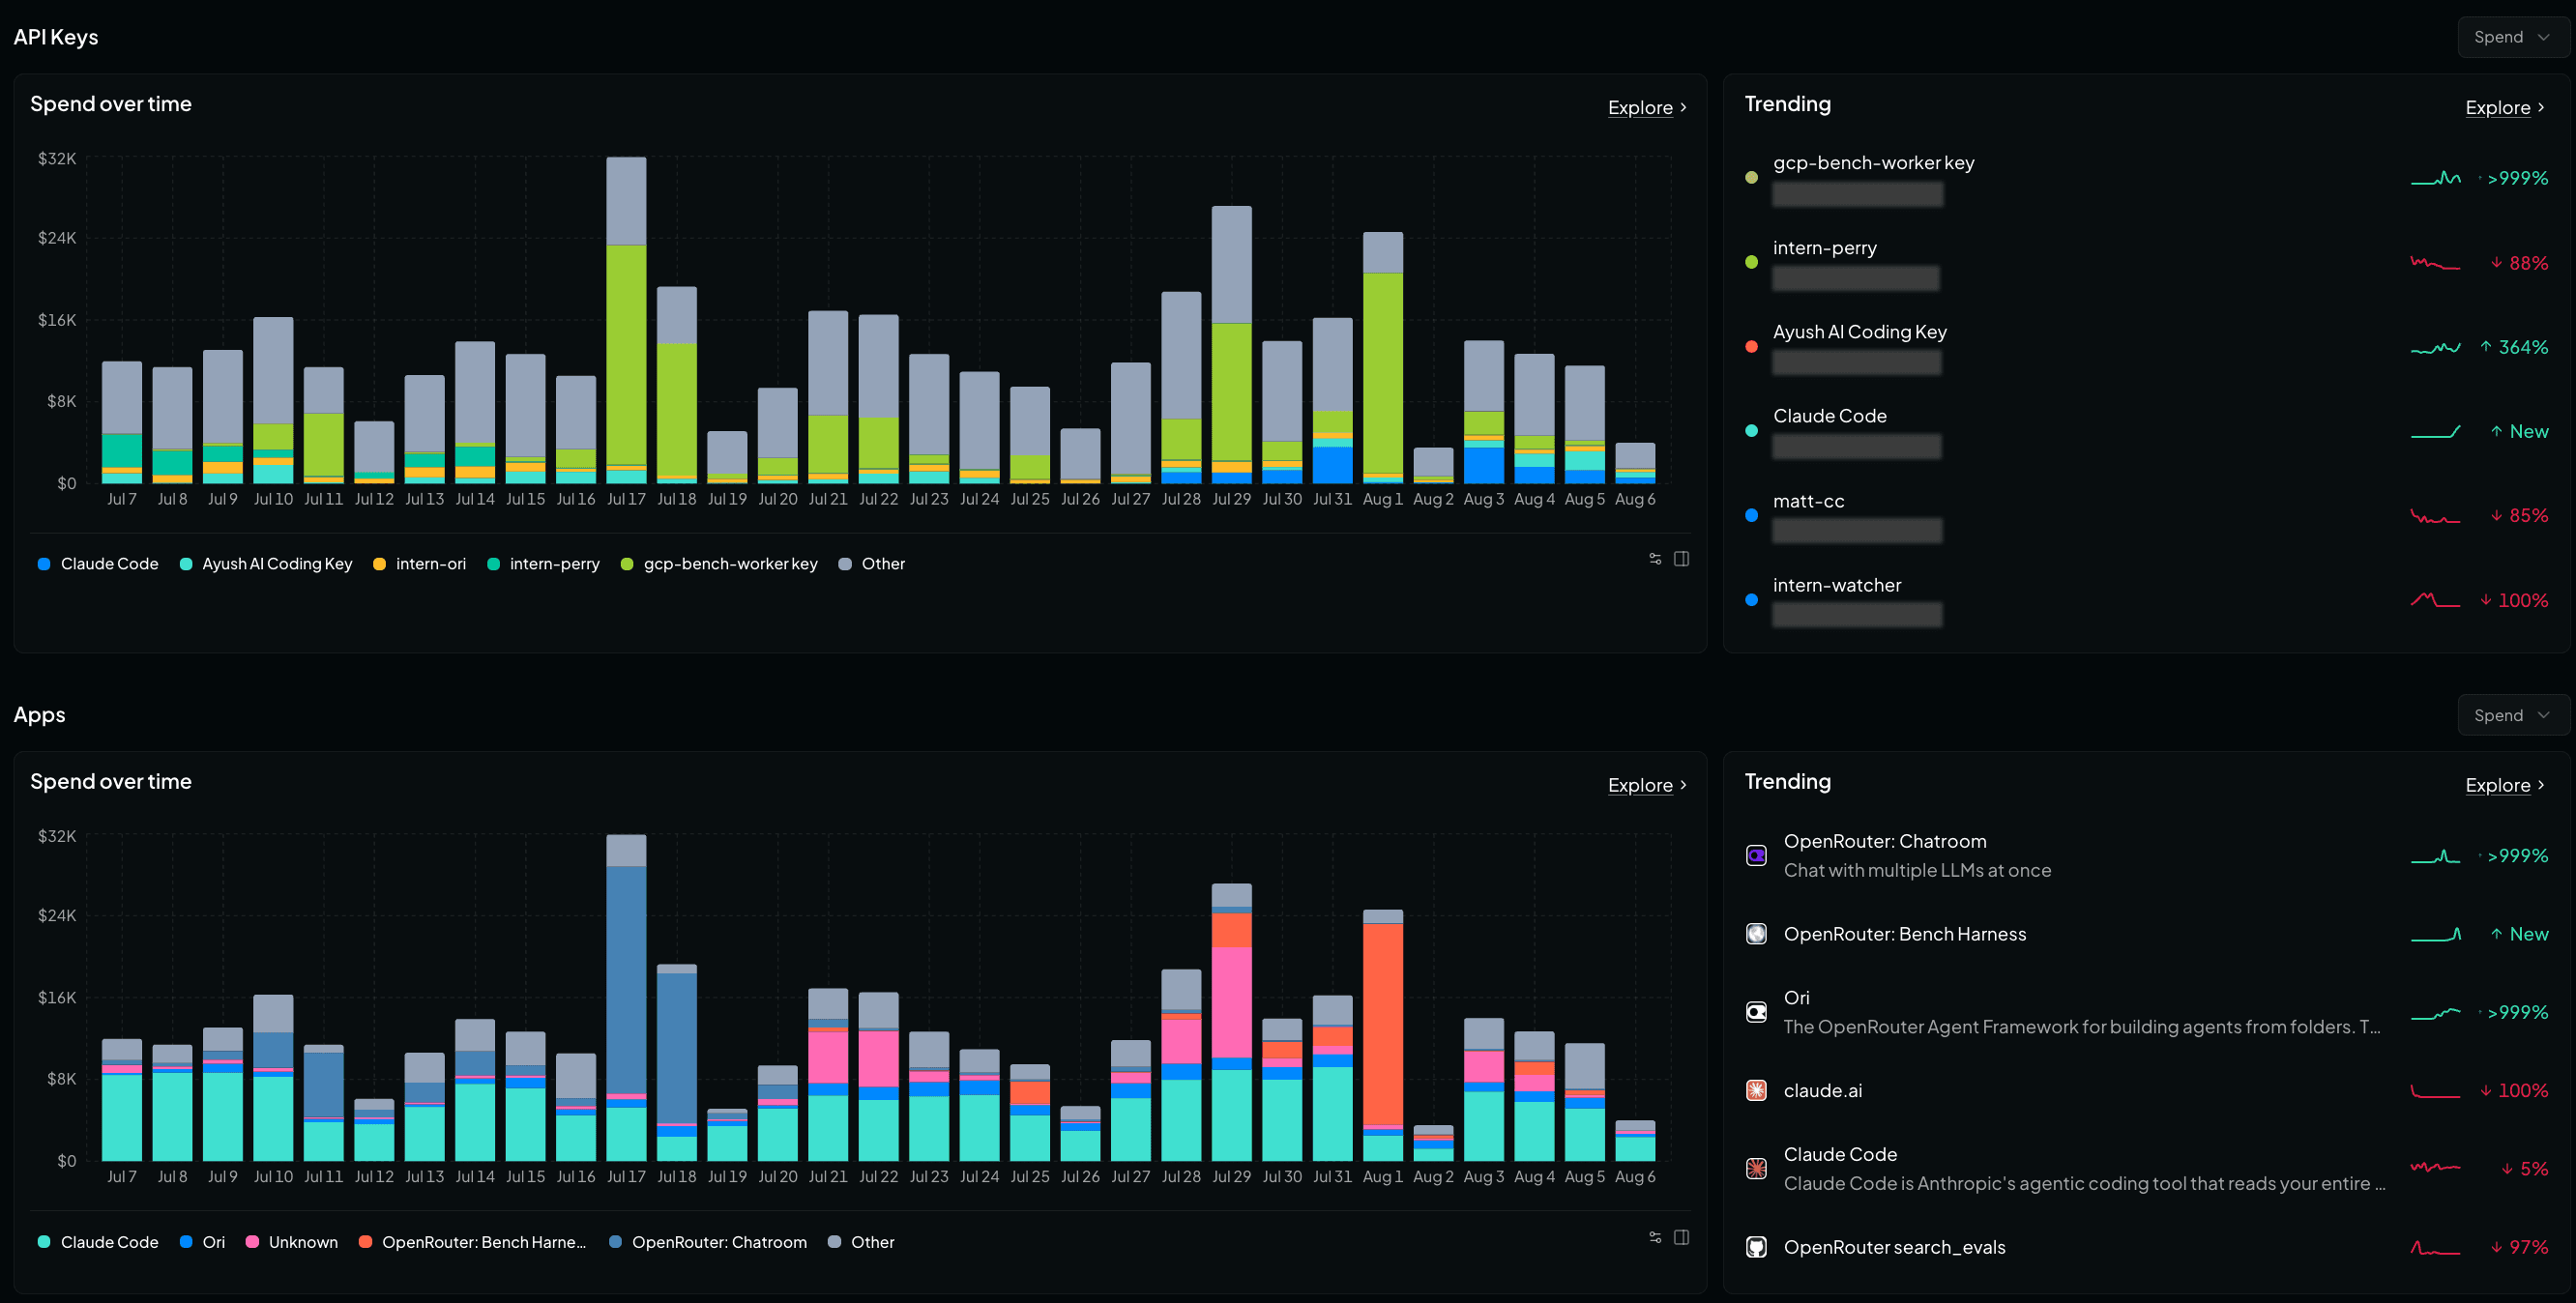
Por volumen de tokens, la segunda herramienta de programación más utilizada en la cuenta de Sentry es Pi, un agente de terminal minimalista y de código abierto de Earendil, casi a la par de Claude Code. Les siguen OpenCode, Codex, Cursor y una larga lista de agentes creados por los propios ingenieros de Sentry, todos funcionando en la misma cuenta.
«Es una experiencia muy agradable si utiliza su propio harness de agentes o está creando un agente usted mismo. Tiene una sola clave y puede configurar qué modelo quiere utilizar».
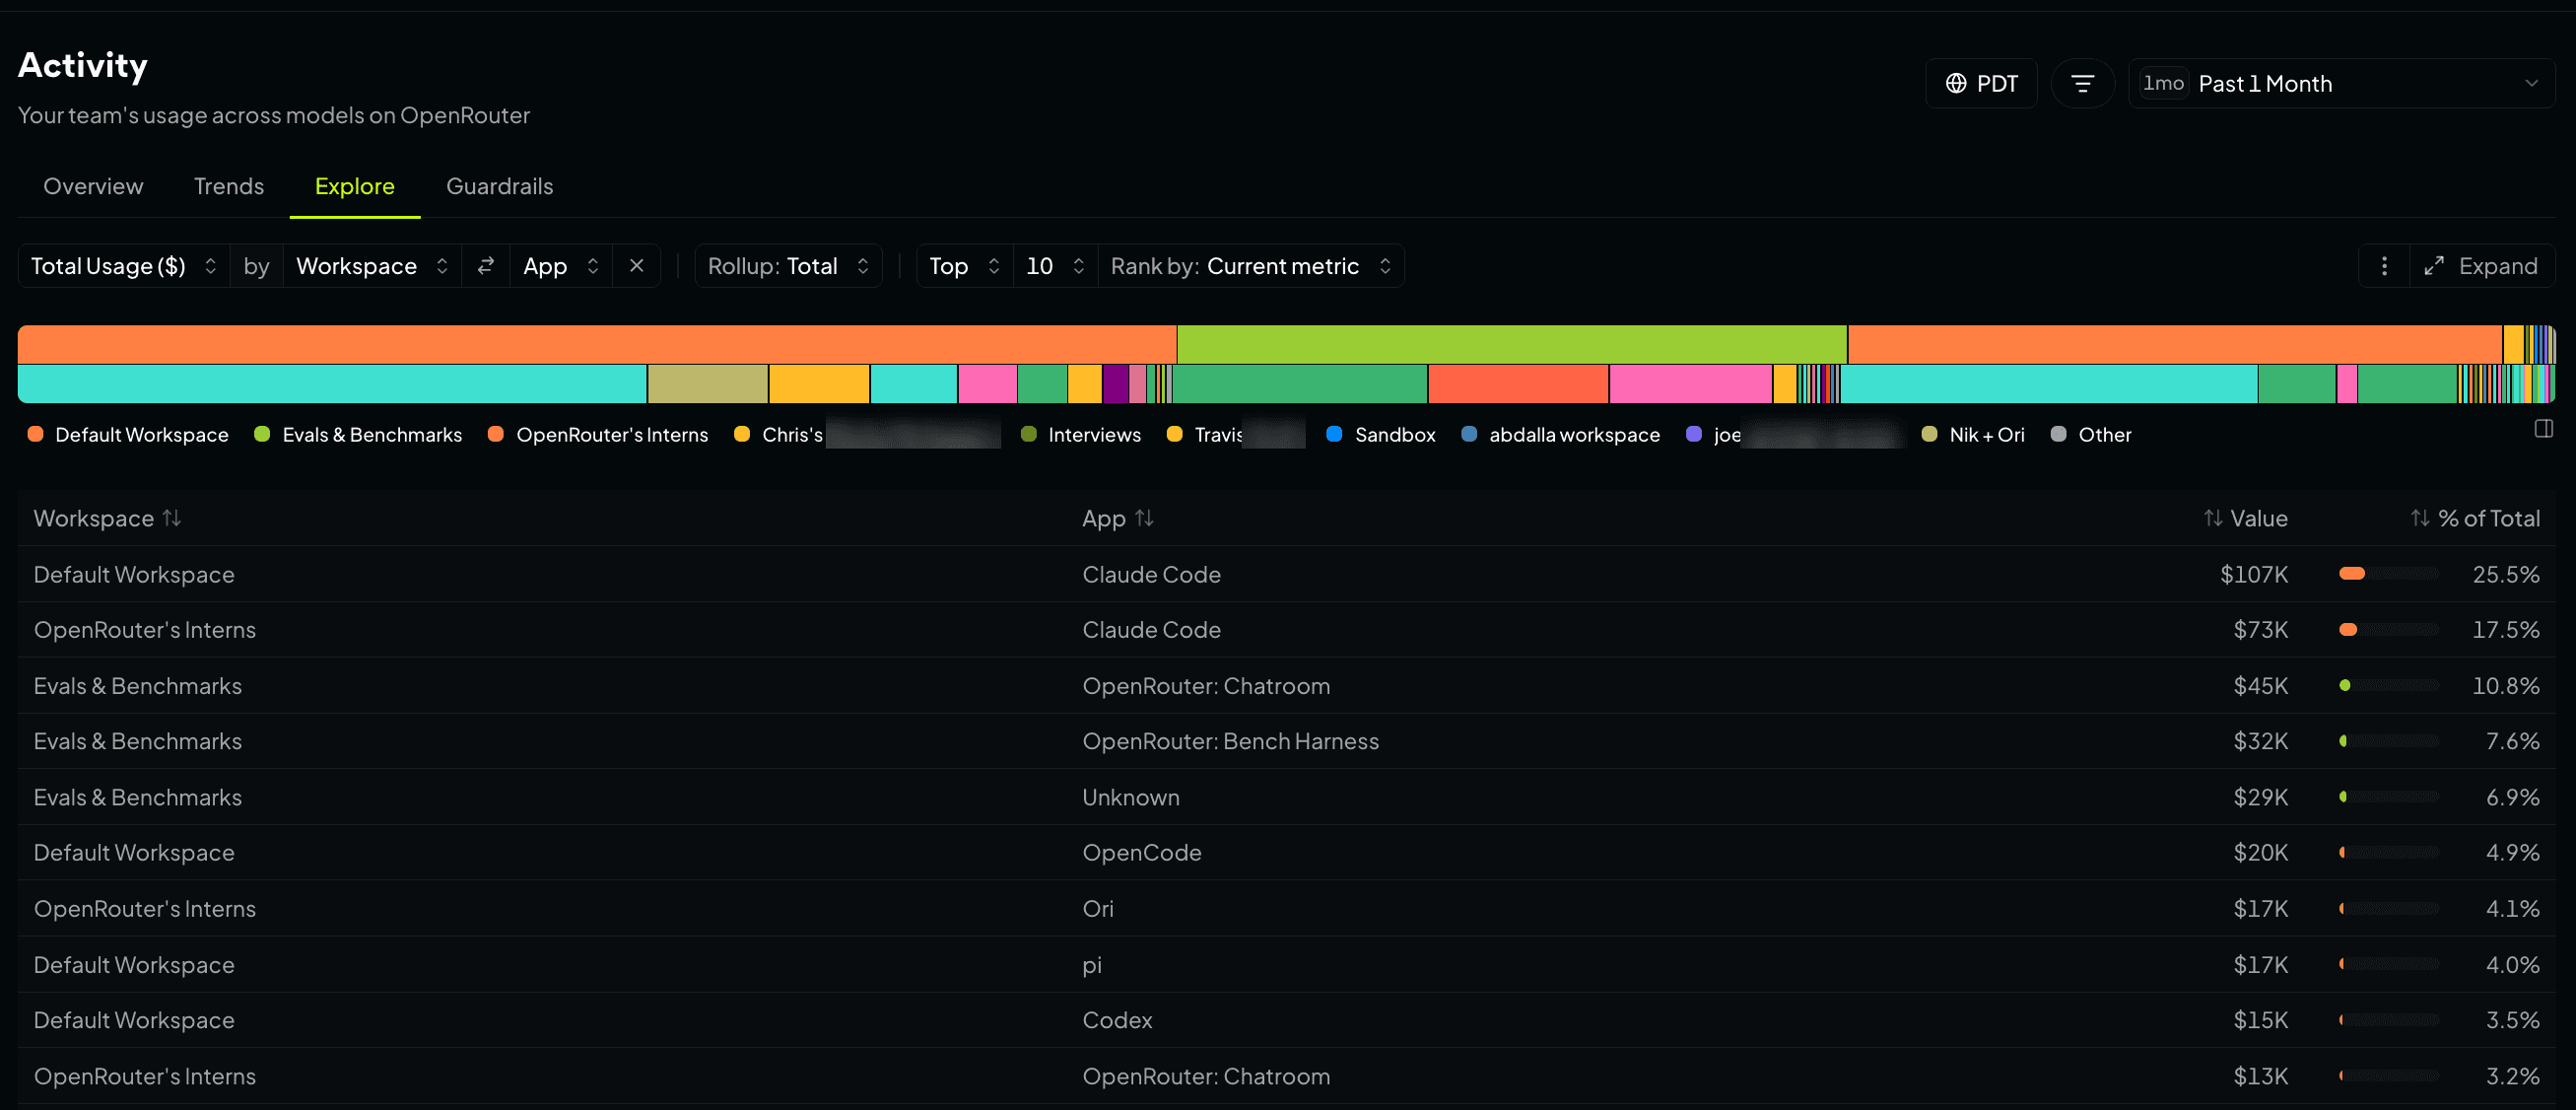
Ahora 113 personas tienen cuentas, y no solo pertenecen al equipo de ingeniería. Rahul Chhabria, vicepresidente de marketing de Sentry, creó un servicio en producción para gestionar el programa de startups de Sentry, y ahora funciona en OpenRouter. El equipo de soporte creó sus propias evaluaciones en la misma cuenta. En total, más de 45 aplicaciones envían tráfico a través de ella.
Cada solicitud tiene un propietario
El cambio a OpenRouter no alteró el volumen de gasto de Sentry, afirma Griesser. Como las claves están vinculadas a usuarios o espacios de trabajo, cada solicitud queda asociada a un propietario y a un modelo, y normalmente a la herramienta que la envió. Cualquier ingeniero puede hacer clic en su nombre de usuario y ver cuánto ha gastado.
Los valores atípicos se hacen visibles en el panel
Griesser revisa el panel aproximadamente cada dos semanas. A finales de septiembre, encontró un consumo de 8000 $ en una sola clave del espacio de trabajo Tools de Sentry. La clave tenía asignado un propietario incorrecto. Un ingeniero la había creado para una herramienta que pertenecía a otra persona. Griesser le cambió el nombre y la convirtió en una clave del espacio de trabajo. Las claves se pueden mover entre espacios de trabajo, o de una persona a un espacio de trabajo, sin regenerar el token, por lo que no hubo que volver a desplegar nada.
Sentry ahora establece un presupuesto semanal de 1500 $ por persona en su espacio de trabajo predeterminado, y cada espacio de trabajo tiene su propio límite. Esos límites son su guardrail frente a los gastos atípicos. Cuando una clave alcanza su límite, deja de funcionar. O bien la persona pregunta por qué, o bien se activa una notificación, y la cuestión se eleva al nivel correspondiente.
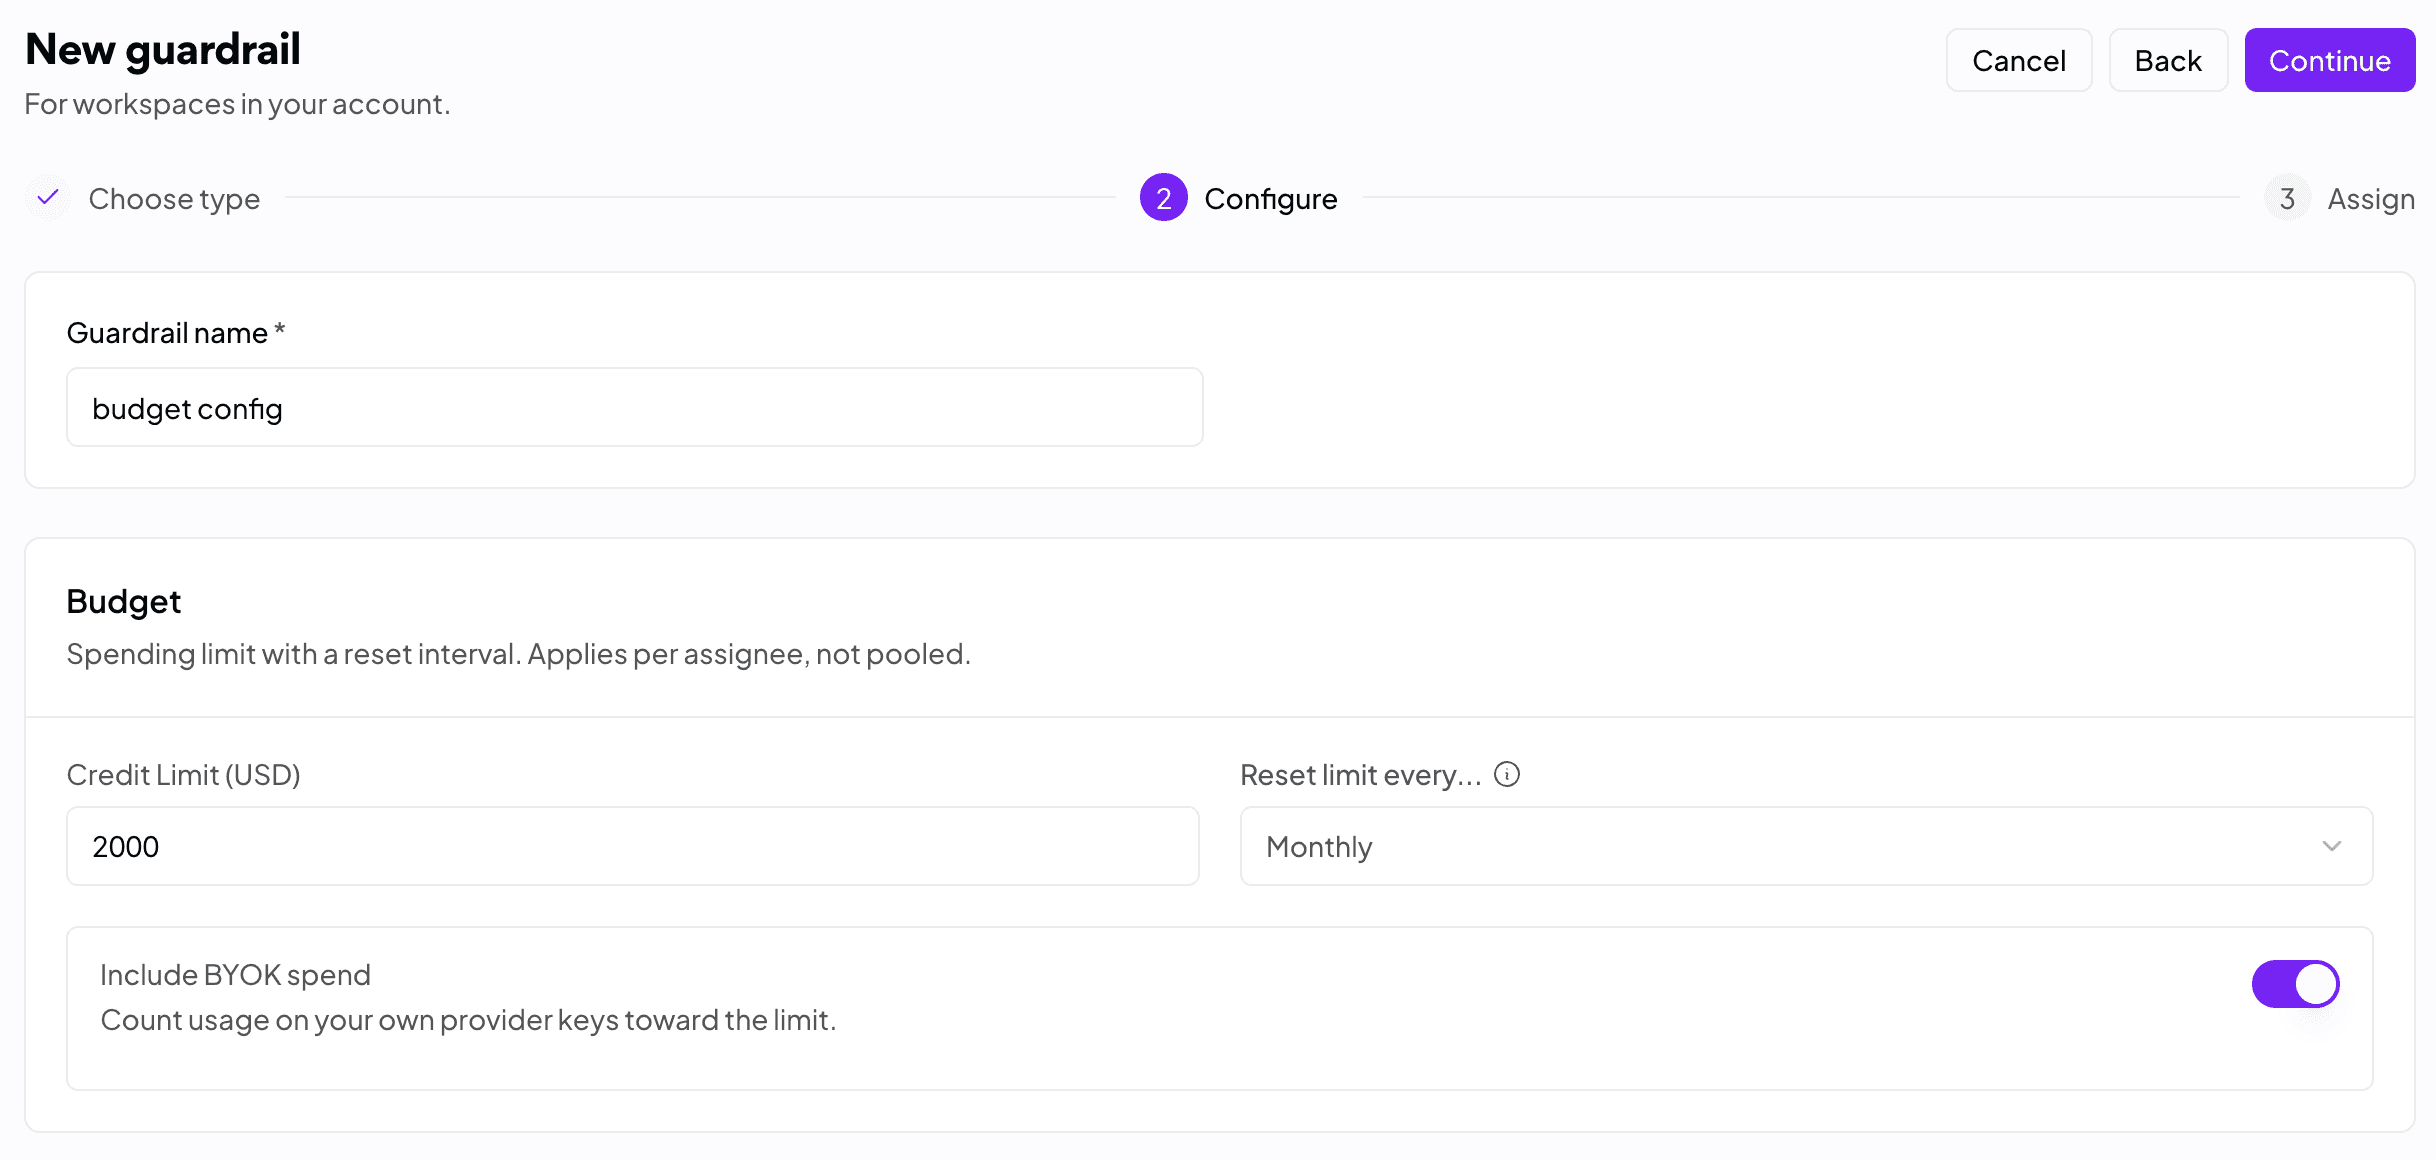
«Antes, era muy fácil que un ingeniero o un usuario disparara nuestra factura total de IA, porque no había ningún control, ningún guardrail ni ningún mecanismo de respaldo».
La dirección dejó de prepararse para las sorpresas
Para la dirección de ingeniería de Sentry, los límites pusieron un tope a las facturas inesperadas. Cuando se le preguntó qué le diría a otro responsable de ingeniería que estuviera considerando el mismo cambio, Griesser fue breve.
«Adóptelo y no mire atrás. Simplemente resuelve problemas a los que realmente no quiere dedicar tiempo».
Más historias de clientes
Prime Intellect
Prime Intellect creció 100 veces en OpenRouter y redujo su coste por tóken en un 60 %
Prime Intellect aumentó sus tokens mensuales en OpenRouter de 11 mil millones a más de 1 billón, mientras que su coste combinado por token se redujo alrededor de un 60 %.
Leer historiaDescript
Cómo Descript sacó los nuevos modelos de la cola de ingeniería
Descript ejecuta 13 modelos de cuatro desarrolladores a través de una sola integración con OpenRouter. Cómo redujeron la evaluación de nuevos modelos de una semana a un par de horas.
Leer historiaPax Historia
De una residencia universitaria a 20 millones de rondas: el juego de historia alternativa de Pax Historia
Cómo dos estudiantes de primer año de universidad crearon uno de los juegos de IA con mayor retención de la historia: 35 mil jugadores diarios y 4,87 millones de solicitudes a través de OpenRouter solo el mes pasado.
Leer historiaDesarrolle su producto en OpenRouter
Una API para todos los modelos, con alternativas automáticas entre proveedores.